AIエージェント 逆解析——エージェントにバイナリやアプリの中身を調べさせる道具が増えている。REA(Reverse Engineer Anything)はその中でも規模が大きいリバースエンジニアリング ツールで、⭐5,336、MIT、CLI と MCPサーバーの両方で動く。
この種の道具で最初に気になるのは機能の多さではなく、エージェントに渡したとき何が勝手に起きるかだ。REA はそこを機械可読で宣言しているので、宣言どおりかを数えて確かめた。
SIDE EFFECTS宣言を数えた
18機能すべてが副作用を宣言し、対象を書き換える機能は0件
18機能
副作用を7項目で宣言
初出時(10/06)は16機能
0件
解析対象を書き換える
root必須・権限変更も0件
11件
プロセスを起動する
無条件の許可はできない
30秒でわかるREA
- ・アプリの挙動からネイティブバイナリまで、エージェントに調べさせるツールキット。MIT・⭐5,336
- ・npm
rea-agents。2026-10-06 は 4.0.1・72コマンド、6日後の 10-12 は 6.4.0・129コマンド - ・全機能が7項目の副作用を機械可読で宣言。対象の書き換え・root必須・権限変更は0件
- ・出力は Evidence。返った SHA-256 を
sha256sumと照合して完全一致、1バイト反転で値が変わることも確認 - ・Hopper / Ghidra 無しの素の Linux でも18機能中8機能が動いた。日本語READMEも同梱
エージェント基盤全体の選び方はAIエージェントフレームワーク比較2026|LangGraph・CrewAI・Dify等9種をStar数・実コードで検証にまとめてある。本記事はその枝として、エージェントに渡す道具側の安全設計を測る。
6日後に測り直したら、コードは倍で宣言は不変だった
初出は 2026-10-06 の実測。6日後の 2026-10-12 に同じ手順で測り直したところ、規模は別物になっていた一方、結論は変わらなかった。
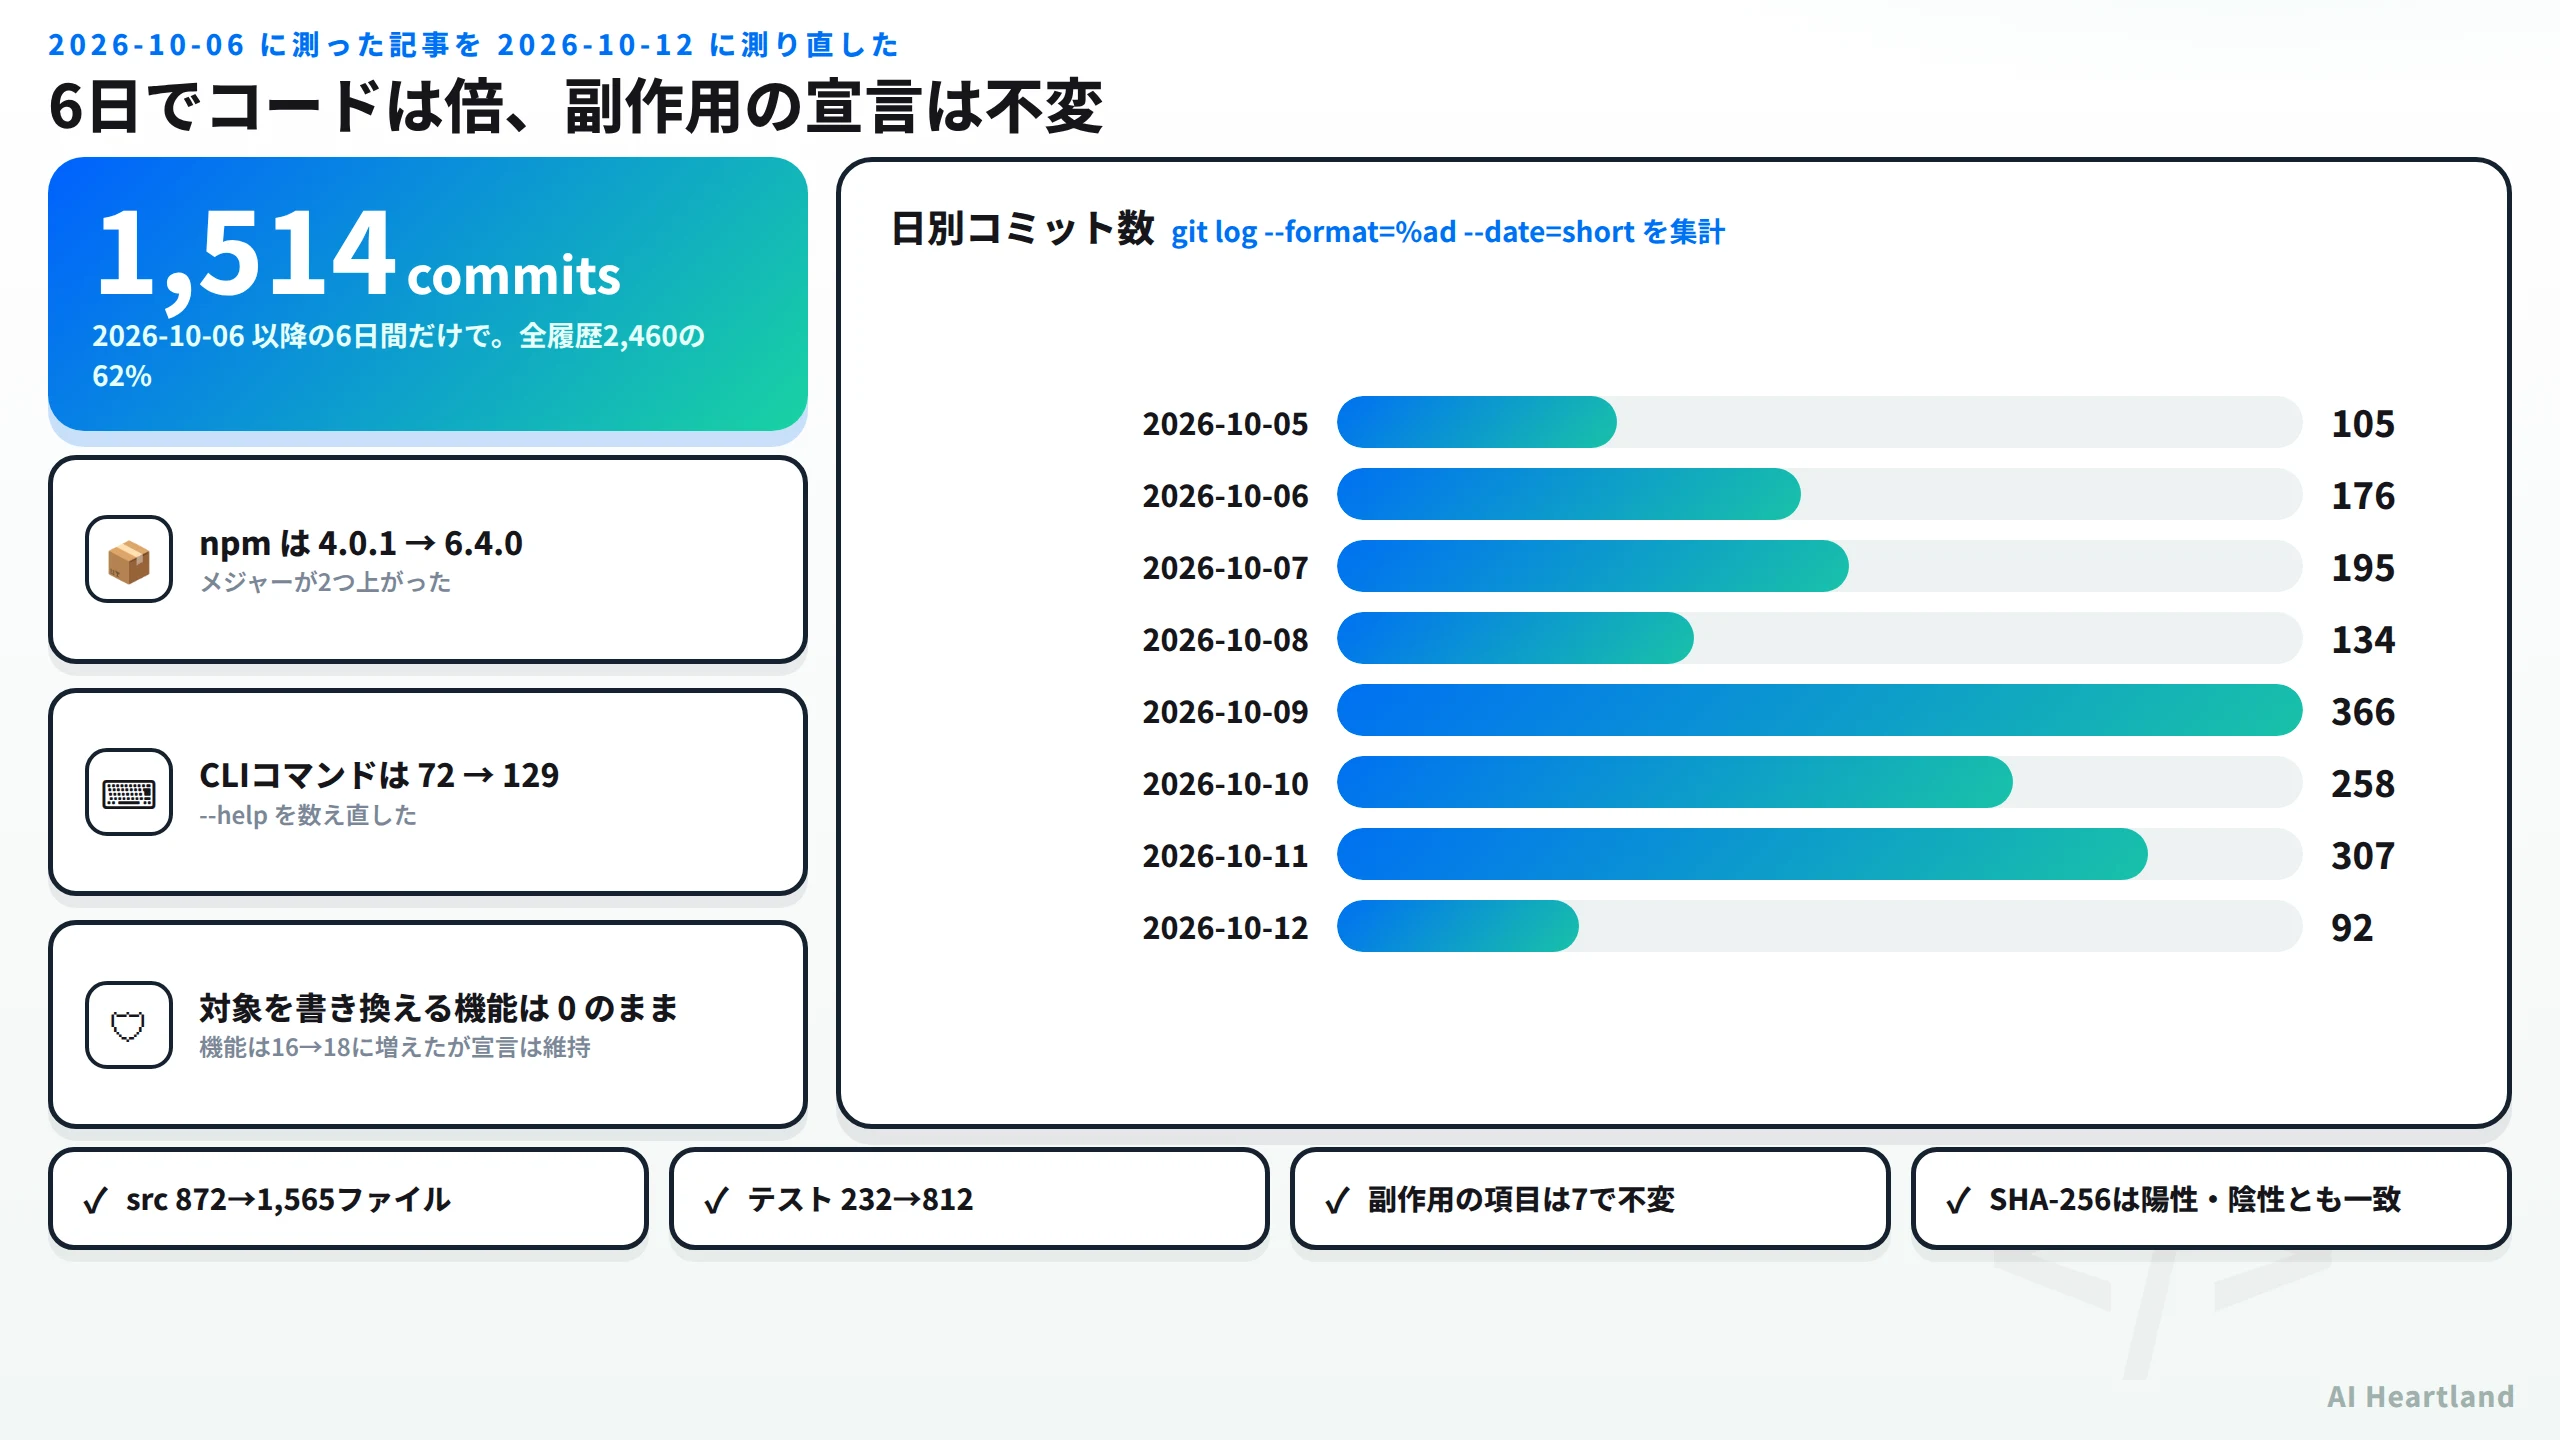
git log --format=%ad --date=short の集計| 測った項目 | 2026-10-06 | 2026-10-12 |
|---|---|---|
| npm バージョン | 4.0.1 | 6.4.0 |
| CLI コマンド数 | 72 | 129 |
capabilities の機能数 |
16 | 18 |
| 副作用の宣言項目 | 7 | 7(不変) |
mutates_artifact: true |
0件 | 0件(不変) |
requires_root: true |
0件 | 0件(不変) |
| src の TypeScript | 872ファイル / 154,338行 | 1,565ファイル / 321,374行 |
| テストファイル | 232 | 812 |
| Linux で使える機能 | 16中7 | 18中8 |
全履歴2,460コミットのうち1,514コミットが直近6日間に集中している(マージを除くと2,102中1,342)。人間の手数というより、エージェントに書かせている速度だ。それでも副作用の宣言は壊れていない。機能は増えたが、宣言項目は7のまま、mutates_artifact が true の機能は0件。契約を保ったまま中身を倍にしている。
# 測り直しはこの2つで足りる
npm install rea-agents && npx rea --help | grep -cE "^  [a-z][a-z0-9-]+"   # → 129
npx rea capabilities --json | python3 -c "import json,sys; d=json.load(sys.stdin)['capabilities']; print(len(d), sum(1 for c in d if c['effects']['mutates_artifact']))"   # → 18 0
SHA-256 は陰性対照まで取った。/usr/bin/ls を渡すと申告は 0148f5ab… で sha256sum と一致(陽性対照)、コピーを1バイト反転させると申告・実測ともに c94fd660… に変わった(陰性対照)。最初は100バイト目を 0x00 で上書きしたが、その位置は元から 0x00 でファイルが変わっておらず、誤った結論が出かけた。陰性対照は「変わったことの確認」から始めないと意味がない。
AIエージェント 逆解析ツールの副作用を数える
導入は npm から。16秒・82MB・npm audit の脆弱性は0だった(4.0.1 時点)。
npm install rea-agents
npx rea capabilities --json
capabilities は機能ごとに、こういう構造を返す。
{
  "operation": "decode_interface_builder",
  "available": true,
  "effects": {
    "mutates_artifact": false,
    "launches_process": false,
    "may_show_ui": false,
    "may_access_network": false,
    "may_write_filesystem": false,
    "changes_permissions": false,
    "requires_root": false
  },
  "limitations": ["..."]
}
初出時の16機能ぶんを集計した結果がこれだ。
| 副作用 | true と宣言している機能数 |
|---|---|
launches_process(プロセスを起動する) |
10 / 16 |
may_write_filesystem(ファイルに書く) |
4 / 16 |
may_show_ui(UIを出す) |
1 / 16 |
may_access_network(ネットワークに出る) |
1 / 16 |
mutates_artifact(解析対象を書き換える) |
0 / 16 |
requires_root / changes_permissions |
0 / 16 |
下の3つが0なのが効く。解析対象を書き換える機能が無いので、「調べたつもりが証拠を壊した」が構造的に起きない。limitations にも境界が書かれていて、たとえば DMG は読み取り専用マウント、PKG はルートハッシュだけ、と機能ごとに明文化されている。
一方 launches_process(10-12 時点で18中11件)は軽く見ないほうがいい。Hopper や Ghidra、ブラウザを起動するためだが、エージェントが自分の判断で走らせてよいかは別問題だ。宣言の価値は、使う側の方針を機械的に書けることにある。
POLICY宣言を方針にする
副作用の宣言を読めば、人に確かめる操作を機械的に選べる
rea capabilities の宣言
- なし副作用は0項目 そのまま実行例: decode_interface_builder
- 起動プロセス起動 方針次第で自動launches_process
- 通信外部と通信 人に確認may_access_network
ディスアセンブラが無い環境で何が動くか
REA は Hopper(商用)か Ghidra(無償)を解析エンジンとして使う。どちらも無い環境で rea doctor を叩くと、足りないものを構造化して返す。
healthy: false
scope_checks[10]:
  - name: hopper   ok: false  classification: missing_analysis_engine
    remediation: "Run rea setup to install Hopper, or set HOPPER_LAUNCHER_PATH."
  - name: ghidra   ok: false  classification: missing_analysis_engine
    detail: GHIDRA_INSTALL_DIR is not set
10項目の点検それぞれに classification と remediation がつく。分類が missing_analysis_engine(入れれば直る)・unsupported_host(この機械では無理)・config_drift(設定のずれ)に分かれているので、エージェントが読んでそのまま対処を選べる。5つのクライアント(Claude Code・Codex・Cursor・opencode・VS Code)への登録状態も点検対象だった。
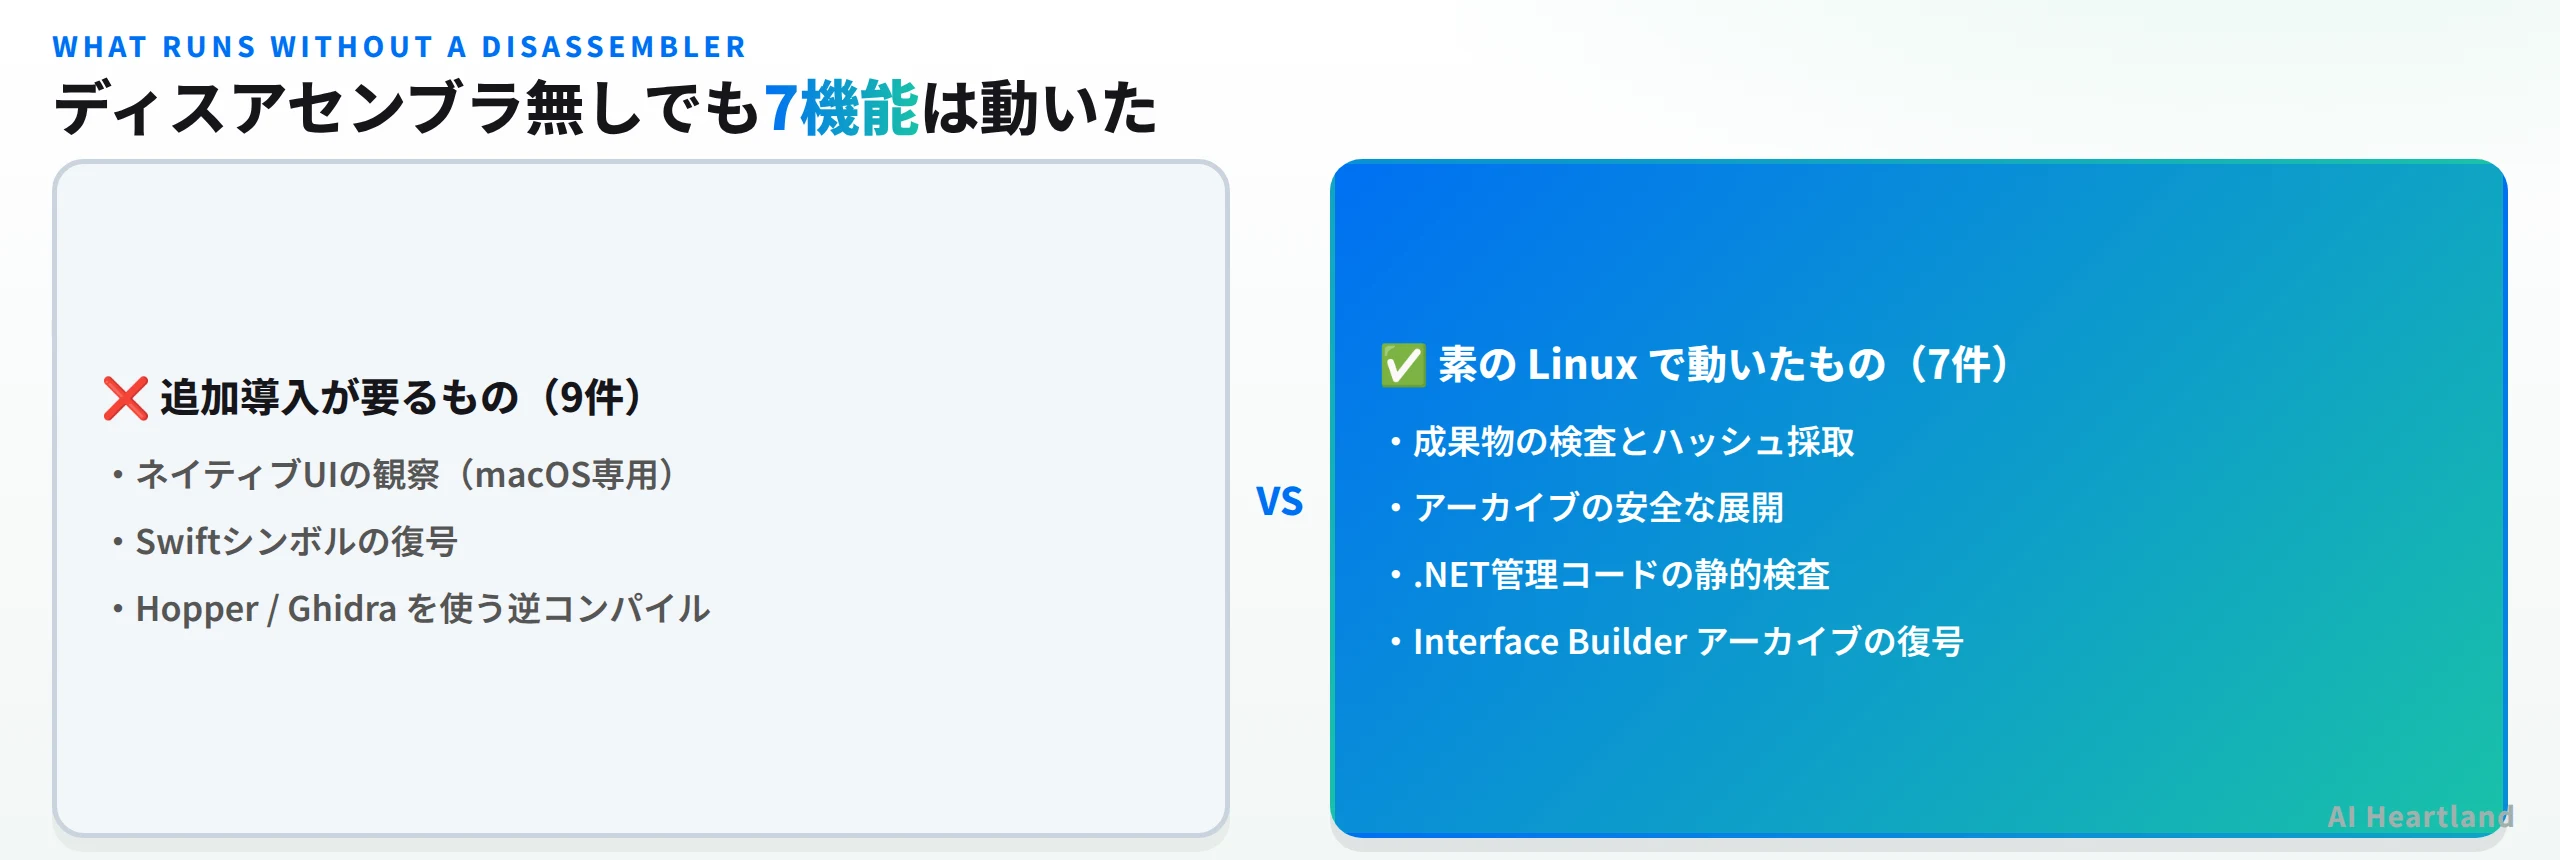
available の集計。2026-10-12 は18機能中8機能が利用可能で、使えない10件はすべて unsupported_host動いたのは成果物の検査・アーカイブの安全な展開・.NET 管理コードの静的検査・Interface Builder の復号など、いずれも静的な検査と展開だ。逆コンパイルだけが外部エンジンを要求する、という素直な切り分けになっている。
出力は「主張」ではなく「証拠」で返る
手元の node バイナリ(124MB の ELF)に inspect-artifact を当てた。
npx rea inspect-artifact /opt/node22/bin/node
evidence_id: ev_4c41923f5eef1fd3fd9352812a0839b5795dea37428728e288f3d2f0f95d4eea
subject:
  name: node
  digest:
    sha256: 81925c0995b5c1427b5d538e6a90ca2fdc4daffb786b09af749beaf7369d4e90
  format: elf
provider:
  id: rea-artifact-graph
predicate_type: rea.analysis
operation: inspect_artifact
parameters:
  integrity_policy: fail
CLAIM VS EVIDENCE報告の形
結果を「主張」ではなく、外から検算できる証拠で返す
ふつうの報告
エージェントの自然言語
- 「この関数は認証を行う」と書く
- どのファイルを見たかが残らない
- 後から確かめようがない
REA の Evidence
inspect-artifact の出力
- evidence_id結果そのものの SHA-256
- subject.digest.sha256sha256sum と完全一致を確認
- predicate_type: rea.analysisin-toto 系の語彙・provider と parameters も残る
sha256sum /opt/node22/bin/node の出力は 81925c09… で完全一致した。解析後の mtime も 2026-03-24 のままで、対象は触られていない。
predicate_type: rea.analysis は in-toto 系の語彙で、ソフトウェアサプライチェーンの証跡と同じ形だ。integrity_policy: fail が既定なのも効く。整合性の確認に失敗したら止まる(fail-closed)設計で、エージェントは止まるより進もうとするので、止まる判断を道具側が持っているほうが安全だ。
この検算は誰でもできる。道具が「正しいハッシュを返す」と主張しているのではなく、主張の正しさを外から確かめられる形で返している。エージェントの「このバイナリは◯◯でした」という報告が本当にそのファイルについてのものかは普通わからないが、Evidence にハッシュがあれば照合できる。Clefとは|Cloudflareの決定モデルの「Jev互換」を両側のJSONを生成して突き合わせたと同じで、自己申告を外から数え直すのが検証の基本だ。
72コマンドは何を分担しているか
初出時の rea --help の72コマンド(10-12 時点では129)を動詞で分けると、こう割れる。
| 系統 | 代表的なコマンド | 役割 |
|---|---|---|
inspect-* |
inspect-artifact inspect-keyed-archive |
対象を壊さずに観察する |
analyze-* |
analyze-javascript-application analyze-web-bundle |
静的に再構成する |
capture-* |
capture-browser-scenario capture-process |
実行時の挙動を境界つきで記録する |
compare-* |
compare-web-captures compare-application-versions |
2つの Evidence を突き合わせる |
decompile / function |
— | コードとして読む(外部エンジンが要る) |
evidence-* |
evidence-export evidence-import |
証跡を出し入れする |
compare-* 系が多いのが特徴だ。逆解析の実務で知りたいのは「このバイナリは何か」より「前の版と何が変わったか」「公開ソースと配布物は一致するか」であることが多く、compare-source-to-bundle はまさにその用途を明示している。capture-* 系は説明に “bounded”(境界つき)が繰り返し出て、1回の呼び出しで1シナリオに限られる。エージェントが延々と探索して副作用を広げないための制約だろう。
skills/ には Agent Skill が1本(reverse-engineer-anything)入っていて、道具(CLI)・手順書(Skill)・プロトコル(MCP)の3点セットで配っている。Agent Skills の設計と同じ構えだ。
技術的にできることと、やってよいことは別
REA 自体は MIT だが、解析対象のソフトウェアにはそれぞれの利用規約がある。当サイトが先日扱った RevPDF の EULA にも、こうあった。
Reverse-engineer, decompile, disassemble, or otherwise attempt to derive source code from the software.
これは逆解析ツール一般の話だが、エージェントに任せると踏み越えやすい。人間なら一度止まるところを、エージェントは指示どおり走る。capabilities は副作用を宣言しても、法的な可否までは宣言しない。素直に使えるのは、自社製品の解析・CTF や演習・自分が運用する(または許可された)システムの脆弱性調査・法域によって認められる相互運用の目的だ。対象と目的を先に決めてから道具を選ぶのが順序で、Evidence に来歴が残る設計は、正当な調査だったことを後から示す材料にもなる。
AIエージェント 逆解析ツールとして入れるかの判断材料
エージェントにバイナリ解析をさせると、普通は3つ困る。何が起きるか分からない、報告を信用できない、暴走の範囲が読めない。REA は副作用の宣言・Evidence のハッシュ・capture-* の “bounded” で、それぞれに答えている。機能の多さではなく、この3点が揃っていることが選定理由になる。報告の信用を別のモデルで監査するiFixAiとは|AIエージェントの業務KPI適合を独立監査するLLM-as-Judge型OSSを実機検証とは層が違い、REA はその手前で検算できる形の事実を返させる。
| 観点 | 向いている | 慎重に見る |
|---|---|---|
| 制御 | 副作用の宣言をそのまま方針にできる | プロセス起動は18中11件。全権は渡さない |
| 信用 | Evidence に来歴とハッシュが残る | 逆コンパイルの質は当記事では未評価 |
| 環境 | macOS のネイティブアプリが本領 | Hopper は商用、Ghidra は要セットアップ |
| 変化 | compare-* で版の差分を追える |
6日で 4.0.1 → 6.4.0。出力形式が変わりうる |
当記事で測っていないこと
- ・Hopper / Ghidra を使う逆コンパイルは未検証(どちらも未導入)。macOS 専用の機能も未検証
- ・エージェント経由では動かしていない。MCP サーバーとして登録せず、CLI からのみ実行した
- ・実行した解析は
inspect-artifactだけ。ブラウザ・Electron の観測、rea setupでの登録、Agent Skill の動作も未実行 - ・
integrity_policy: failが失敗時に止まるかは、失敗ケースを作れておらず未検証
確かめたのは「宣言の中身と、宣言どおりかどうか」で、解析の質ではない。それでも、エージェントに渡してよい道具かの一次判断には足りる。試すなら、この順が安全だ。
npx rea capabilities --jsonで副作用を読み、自分の環境で許す操作を決めるnpx rea doctorで足りない前提(Hopper / Ghidra / クライアント登録)を出す- 自分の持ち物のバイナリに
inspect-artifactを当て、SHA-256 をsha256sumと照合する - そこまで通ってから
rea setupでエージェントに登録する
3番目を飛ばさないのが肝心だ。Evidence が本物かを一度自分で検算しておくと、以降エージェントの報告をどこまで信じてよいかの基準ができる。
参照ソース
・morluto/rea(⭐5,336・MIT。2026-10-06 に v4.0.1、10-12 に 6.4.0 で計測)
・rea-agents — npm(4.0.1 時点で Node ^22.19.0 || >=24.11.0)
・REA 日本語README
本記事の計測レコードは data/measurements/runs/2026-10-06-rea-reverse-engineering.json に登録した。