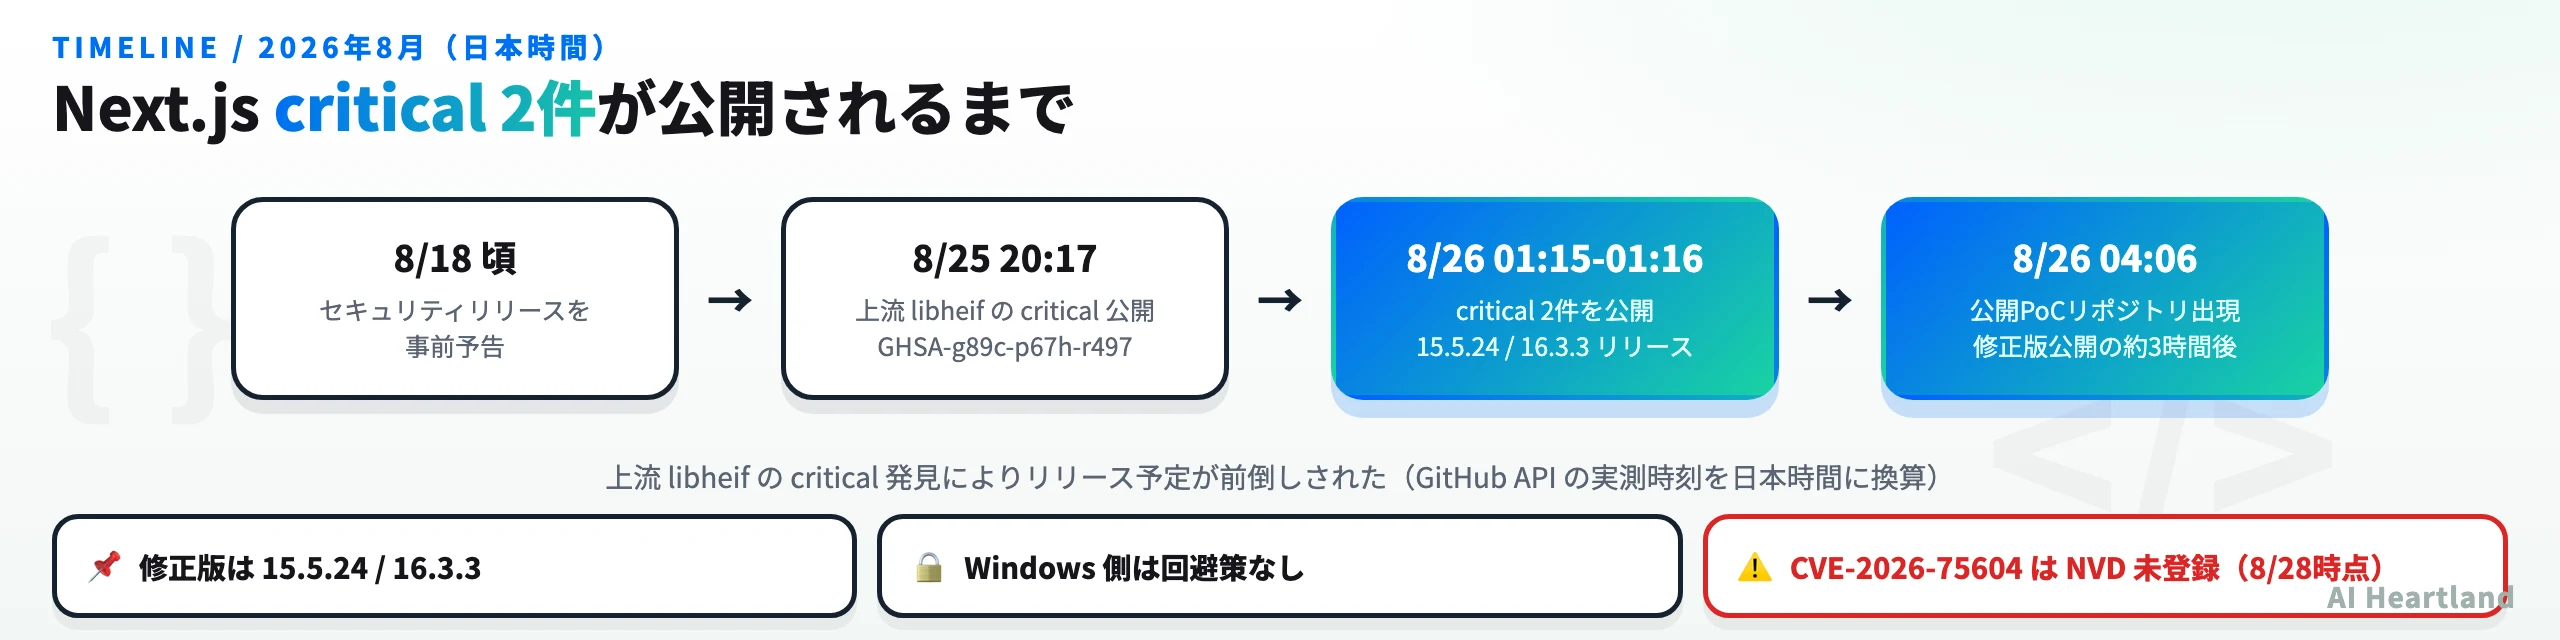
2026年8月25日(日本時間26日未明)、Next.js 脆弱性として critical 判定の2件 が同時に公開されました。Windows 上のサーバーで認証なしのリモートコード実行に至る CVE-2026-75604 と、画像最適化が AVIF を処理したときに同じく認証なしの RCE に至る GHSA-2xp9-vwfh-vxw4 です。Vercel は予告していたリリース日を前倒しして 15.5.24 と 16.3.3 を公開しました。公式アドバイザリと npm 配布物の実測から、自分のアプリが影響を受けるかを切り分けます。
30秒でわかる
- ・critical 2件:CVE-2026-75604(Windows ホストの RCE・CVSS 3.1 で 9.0)と GHSA-2xp9-vwfh-vxw4(AVIF 経由の RCE・CVSS 4.0 で 9.5)
- ・修正版は 15.5.24 と 16.3.3 のみ。13系・14系・16.2系に修正版は存在しない
- ・Windows 側に回避策はないとVercelが明記。AVIF 側はOSを問わない
- ・
npm auditは2件を報告しない(2026-08-30 実測)。npm ls nextの実バージョンで判断する - ・アップデートで挙動が変わる:AVIF 画像は最適化されず元ファイルがそのまま返る
まず手元で確かめるのは1行です。
# 実際に解決されているバージョンを確認する(15.5.24 / 16.3.3 以上なら8月分は修正済み)
npm ls next
AVIF 側の原因は Next.js 自身ではなく、sharp が使う libheif という2段階下の依存にあります。依存の連鎖がどう攻撃面になるかは サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説 で扱っています。
Next.js 脆弱性の時系列——2026年に公開された33件
GitHub Security Advisory API で vercel/next.js のアドバイザリを取得すると、2026年1月1日以降に公開されたものだけで33件あります(2026年8月28日時点の実測)。内訳は critical 2件(いずれも8月25日)、high 13件(Middleware バイパス・SSRF・DoS が中心)、medium 16件(キャッシュ混線・XSS・情報開示など)、low 2件(キャッシュポイズニング系)です。
2026 ADVISORIES公開日ごとの件数
2026年は6回のセキュリティリリースで33件。critical は8月の2件だけ
公開されたアドバイザリ(件)
- 31/26
- 53/16
- 14/8
- 115/6〜7
- 87/21
- 28/25
Next.js の修正は小出しではなく、複数件をまとめた「セキュリティリリース」として公開され、そのたびに 15系・16系の修正版が同時に出ます。2026年だけで6回あり、そのつど両系列のパッチ番号が進んでいるので、「前回アップデートしたばかりだから大丈夫」は成立しません。5月の一斉公開(CVE-2026-44574〜44582)の個別の詳細は Next.js脆弱性CVE-2026-44574〜44582一斉公開|最大CVSS 8.6・15.5.18で修正 で扱っています。
2026年10月14日には、画像最適化 API が SVG を扱うときの RCE(CVE-2026-96889・critical)、use cache 関数の RCE(GHSA-673q-mjm6-r5xr・critical)、Server Actions の DoS(GHSA-p3m5-59mp-jv5r・high)の3件が公開され、修正版は 15.5.28 と 16.4.1 です。SVG 側の原因は sharp が同梱する librsvg で、15系は Next.js を上げても lockfile の sharp 0.34.5 が残る場合があり、npm update sharp まで必要です。詳細は Next.js CVE-2026-96889|SVG経由のRCEと10月の3件、sharpが古いまま残る落とし穴 で扱っています。上の件数と図は8月28日時点の集計で、9月以降の公開分(9月22日・30日、10月14日)は含みません。
8月はアドバイザリ公開が日本時間8月26日1時15分、CVE-2026-75604 の PoC を掲げる公開リポジトリの作成が同日4時06分で、2時間51分後でした。
2026年8月のcritical 2件で何が起きたのか
| 項目 | CVE-2026-75604 | GHSA-2xp9-vwfh-vxw4 |
|---|---|---|
| GHSA ID | GHSA-p293-qw3h-jr36 | GHSA-2xp9-vwfh-vxw4 |
| CVE番号 | CVE-2026-75604 | 未採番 |
| 深刻度 | critical | critical |
| スコア | CVSS 3.1 で 9.0 | CVSS 4.0 で 9.5 |
| ベクタ | AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:H | AV:N/AC:L/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H |
| 分類 | CWE-22(パストラバーサル) | ヒープバッファオーバーフロー(上流) |
| 原因の所在 | Next.js 本体 | libheif(sharp 経由の依存) |
| 影響条件 | Windows ファイルシステム上で動作 | AVIF 画像を最適化する構成 |
| OS依存 | あり(Linux / macOS は非該当) | なし |
| 回避策 | なし(Vercelが明記) | AVIF を扱わなければ非該当 |
9.0 は CVSS 3.1、9.5 は CVSS 4.0 で算出された別の物差しなので、同じ列で比べないでください。どちらにも AC:H・AT:P という攻撃の難しさを示す要素が付いていますが、回避策が無いことと数時間でPoCが出回ったことのほうが実務上の緊急度を決めています。
AVIF 側の根本原因は libheif の GHSA-g89c-p67h-r497(CVSS 3.1 で 9.8、こちらもCVE未採番)です。悪用に踏み込まない範囲で言えば、細工された HEIF / AVIF ファイルが、8ビット精度で確保されたアルファプレーンに16ビット幅の書き込みを行わせるもので、同じアルファチャンネルが複数登録されうるのに確保サイズには最初のひとつしか参照されていませんでした。書き込む値と溢れる量の両方がファイル側から制御でき、libheif のアドバイザリには複数のアプリケーションで実際にRCEに到達できたとあります。libheif は v1.23.2 で修正済み(v1.23.1 以前が対象)ですが、sharp の配布バイナリに行き渡るまで時間がかかるため、Vercel は AVIF の最適化を止める判断を取りました。
Windows RCE(CVE-2026-75604)の修正パッチを実測で読む
npm から 15.5.23 と 15.5.24 を取得して差分を取りました。
# 実際に行った検証(配布物の差分を取る)
npm pack next@15.5.23
npm pack next@15.5.24
mkdir -p a b   # 展開先を先に作る(無いと tar: could not chdir to 'a' で失敗する)
tar xzf next-15.5.23.tgz -C a && tar xzf next-15.5.24.tgz -C b
diff -ru a/package/dist b/package/dist
dist/shared/lib/router/utils/escape-path-delimiters.js では、エスケープ対象が /・#・? の3文字から、バックスラッシュ \ を足した4文字になっていました。POSIX では \ はファイル名に使える普通の文字ですが、Windows ではパス区切りです。エスケープされずに残った \ がファイルパスの組み立てに流れ込むと、Windows 上でだけ意図しないディレクトリへ抜け出せる構造でした。
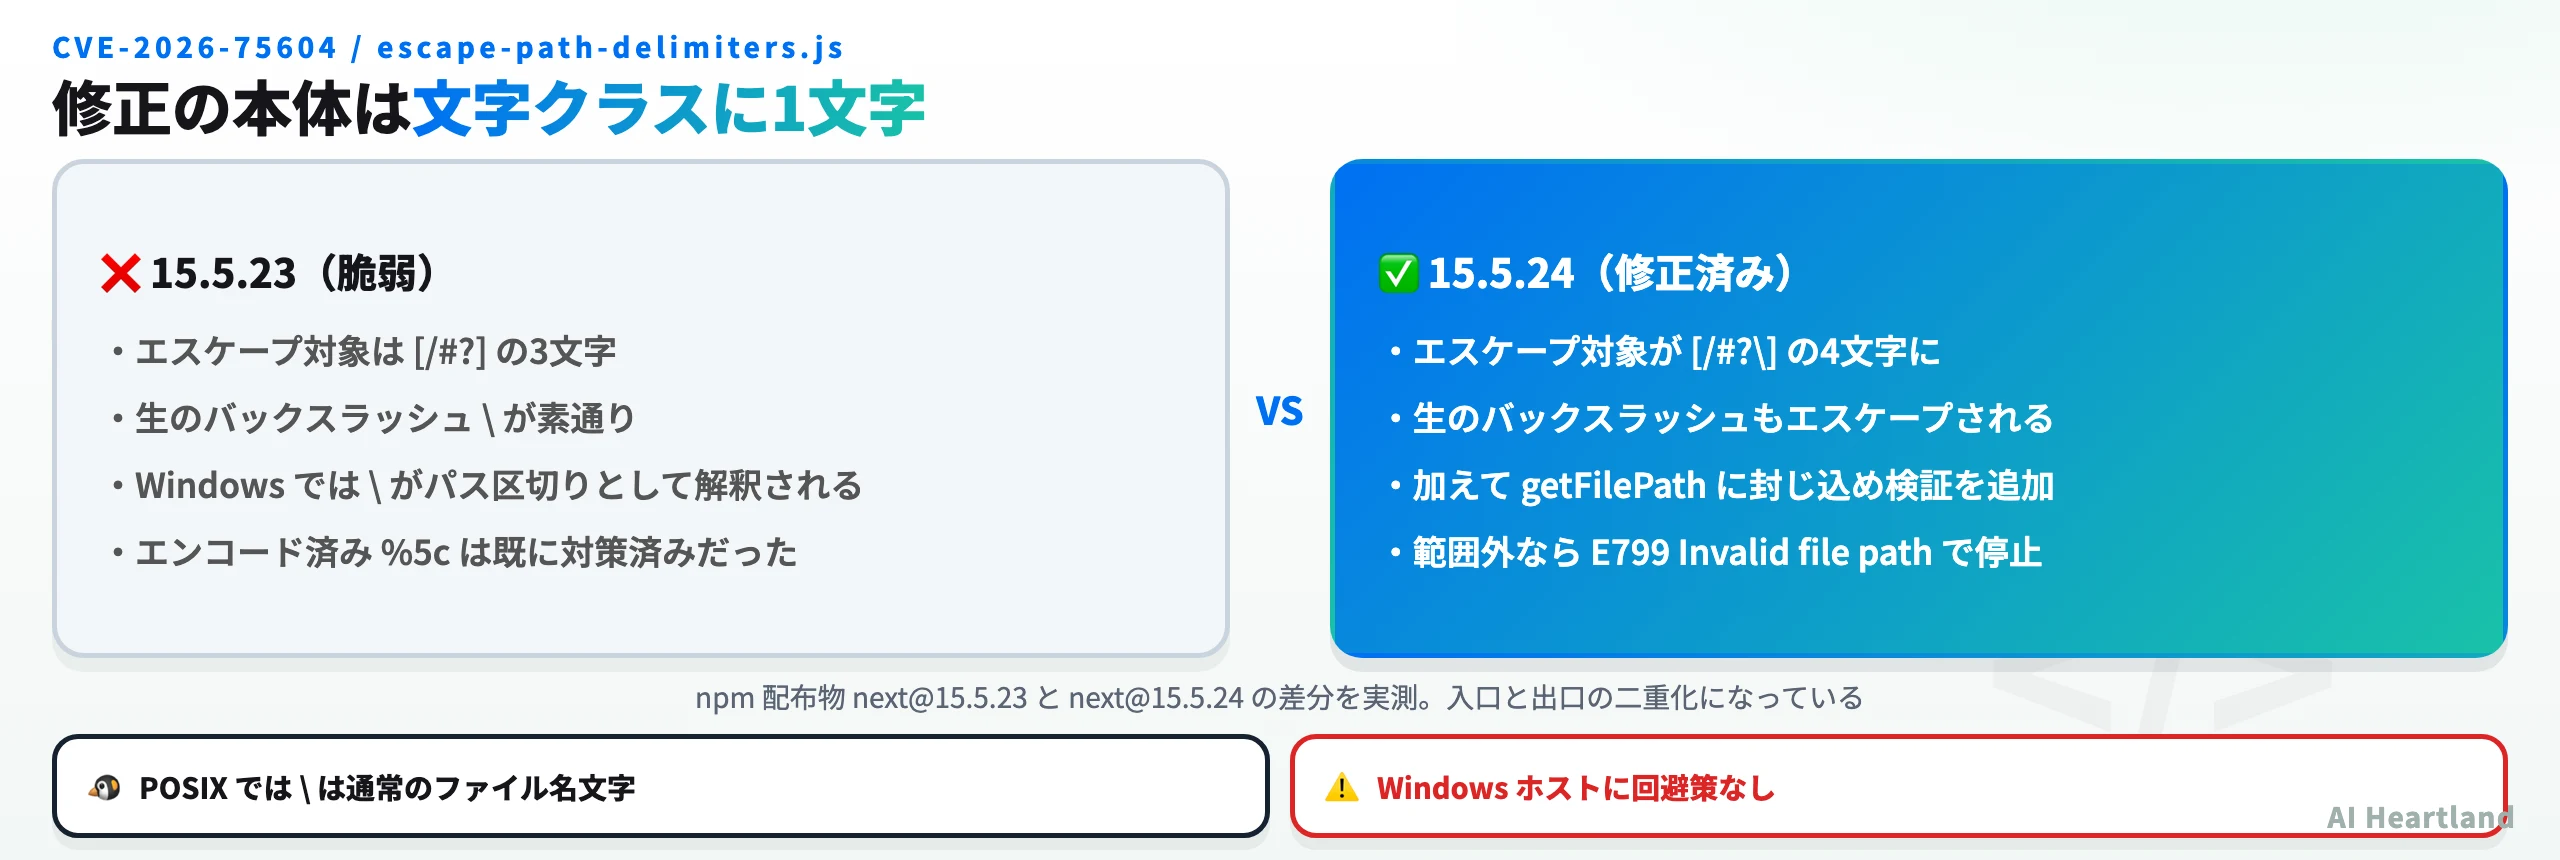
修正前のコードにも %(2f|23|3f|5c) という分岐があり、エンコード済みのバックスラッシュ %5c はすでに処理していました。危険を知っていて、生の \ だけを取りこぼしていた片側だけの入力検証です。もう1ファイル、dist/server/lib/incremental-cache/file-system-cache.js の getFilePath() には、結果のパスがベースディレクトリ配下に収まるかの検証が足され、外れればエラーコード E799(Invalid file path)で止まります。引数名も pathname から key に変わりました。入口(エスケープ)と出口(書き込み先の封じ込め)の二重化です。攻撃の入力形式や再現手順は記載していません。
AVIF側の修正——2層で塞いだ
DEFAULT DENYAVIF側の修正
画像ローダーを原則禁止にして6形式だけ許可した
sharp.block → unblock(15.5.24)
- JPEGJPEG・PNG 許可VipsForeignLoadJpeg / Png
- WebPGIF・WebP 許可VipsForeignLoadNsgif / Webp
- SVGSVG・TIFF 許可VipsForeignLoadSvg / Tiff
- AVIFHEIF・AVIF ほか ブロックlibheif を使うローダー
層1:dist/server/image-optimizer.js が sharp.block({ operation: ['VipsForeignLoad'] }) で libvips のローダーを一括ブロックし、VipsForeignLoadJpeg・Nsgif・Png・Svg・Tiff・Webp の6つだけを sharp.unblock() で解除します。原則禁止・例外許可への切り替えで、将来ほかのローダーに同種の問題が見つかっても画像最適化経由では届きません。層2:最適化せずバッファをそのまま返す BYPASS_TYPES に AVIF が加わり、SVG・ICO・ICNS・BMP・JXL・HEIC と合わせて7種類になりました。
package.json の sharp の範囲は ^0.34.3 から ^0.34.3 || ^0.35.3 に広がっています。block() / unblock() が 0.35 系の新APIなら、0.34 系では画像最適化ごと止まるおそれがあるので確かめました。
npm i sharp@0.34.3
node -e "const s=require('sharp'); console.log(typeof s.block, typeof s.unblock)"
# => function function
sharp@0.34.3 にも両方あり、15.5.24 と同じ引数で呼んでも例外は出ませんでした。0.34 系に固定していても防御は働きます。
対策——安全なバージョンとアップデート後に変わる挙動
| 公開日 | 件数 | 15系の修正版 | 16系の修正版 |
|---|---|---|---|
| 2026-01-26 | 3 | 15.5.10 ほか | 16.1.5 |
| 2026-03-16 | 5 | 15.5.13 / 15.5.14 | 16.1.7 |
| 2026-04-08 | 1 | 15.5.15 | 16.2.3 |
| 2026-05-06〜07 | 11 | 15.5.16 / 15.5.18 | 16.2.5 / 16.2.6 |
| 2026-07-21 | 8 | 15.5.21 | 16.2.11 |
| 2026-08-25 | 2(critical) | 15.5.24 | 16.3.3 |
| 2026-10-14 | 3(critical 2) | 15.5.28 | 16.4.1 |
13系・14系には修正版が存在しません。 CVE-2026-75604 の影響範囲は「13.4 以上 15.5.24 未満」ですが、2026年の33件を通してパッチが出たのは 15.5.x と 16.x だけで、対策は 15.5.24 以上へ上げることしかありません。16.2 系はマイナー移行が必要です。 7月に 16.2.11 へ上げていても、8月の修正は 16.3.3 で、16.2 系には出ていません。
2026年10月16日時点の最新の修正版は 15.5.28 と 16.4.1 です(9月公開分の修正版は上の表に含めていません)。15系は sharp が 0.34 系のまま残ることがあるため、npm update sharp までを1組にします。
# 15系を使っている場合(sharp も 0.35.5 以上に上げる)
npm install next@15.5.28 && npm update sharp

# 16系を使っている場合(16.3系以前からはマイナー移行になる)
npm install next@16.4.1

# 適用後に実際の解決バージョンを再確認する
npm ls next sharp
lockfile やモノレポの hoisting の都合で、package.json を書き換えただけでは反映されないことがあるので、npm ls next で必ず確かめてください。
アップデートで利用者から見える挙動も変わります。BYPASS_TYPES に入った AVIF はアップストリームのバッファをそのまま返して処理を終えるので、<Image> で AVIF を指定すると、リクエストされた幅に関係なく元の解像度・元のバイト数のファイルが配信されます。4K の AVIF 素材をサムネイルにしていたなら、サムネイルの位置に 4K が届き、転送量や LCP の悪化として観測されうる。セキュリティ上は正しく、パフォーマンス上は後退です。
AVIF の出力品質の式も max(quality - 20, 1) から max(round(quality × 50 / 80), 1) に変わりました(sharp のデフォルト値 WebP 80・AVIF 50 から導いた比率で、dssim と ssimulacra2 で検証したとコメントにある)。
指定 quality |
旧式 | 新式 | 差 |
|---|---|---|---|
| 50 | 30 | 31 | +1 |
| 60 | 40 | 38 | −2 |
| 75(デフォルト) | 55 | 47 | −8 |
| 90 | 70 | 56 | −14 |
分岐点は quality ≈ 53 で、常に下がるわけではありません。効くのは images.formats に image/avif を明示した場合だけで、formats のデフォルトは ['image/webp'] であることを配布物で確かめたので、大半のプロジェクトには影響しません。
自分のアプリの確認コマンド——Next.js 脆弱性の影響を切り分ける
package.json の記載ではなく、実際にインストールされている版を見ます。キャレット指定でも lockfile が古ければ古い版のままです。
# 実際に解決されているバージョンを確認する
npm ls next

# pnpm / yarn の場合
pnpm why next
yarn why next
CVE-2026-75604 は本番の実行環境が Windows ファイルシステムかで決まります。Windows で開発していても本番が Linux コンテナなら対象外、Windows Server や Windows 上の IIS / PM2 なら対象です。WSL2 で Linux ファイルシステムに置く構成は対象外、/mnt/c 配下に置く構成は Windows ファイルシステムを経由するので対象として扱うのが安全と考えられます(この2ケースは当サイトでは未検証)。
AVIF 側は、攻撃者の制御下にある AVIF 画像を最適化したときに成立します。
# next.config の画像設定を確認(formats の指定と remotePatterns の広さを見る)
grep -rn -A6 "images" next.config.js next.config.mjs next.config.ts 2>/dev/null

# プロジェクト内にAVIF素材があるか
find . -name "*.avif" -not -path "./node_modules/*" | head
formats は出力形式であって入力ではありません。AVIF を出力に指定していなくても、元画像が AVIF ならデコードのために libheif が呼ばれるので、「formats に avif を入れていないから安全」とは言えません。images.remotePatterns で外部ドメインの画像取得を許可している構成は、攻撃者が制御できる URL の画像を最適化しうるので、より広く影響を受けます。
訂正(2026年8月30日):npm audit は8月の2件を検知しない
- ・初出時は「GHSA や
npm auditはすでに検知できる」と書いていましたが、誤りでした。実測するとnpm auditも OSV も2件を報告しません - ・2件は vercel/next.js のリポジトリ内アドバイザリで、スキャナが参照するグローバルの GitHub Advisory Database へ未伝播です(グローバル側の
nextの最新は2026年7月22日公開分のまま) - ・スキャナが静かなことを安全の根拠にせず、
npm ls nextの実解決バージョンで判断してください
npm audit のデータ源に直接聞くと、次のように返ります。対照の 15.5.20(7月公開分の対象)では8件返るので、手順は動いていて、8月の2件だけが返ってきません。
# npm audit が参照しているデータ源に直接問い合わせる(next のインストールは不要)
curl -s -X POST https://registry.npmjs.org/-/npm/v1/security/advisories/bulk \
  -H 'content-type: application/json' -d '{"next":["15.5.23"]}'
# => {}      … 8月25日公開の critical 2件は返ってこない

# 対照:7月公開分の対象バージョンなら返ってくる(=手順自体は動いている)
curl -s -X POST https://registry.npmjs.org/-/npm/v1/security/advisories/bulk \
  -H 'content-type: application/json' -d '{"next":["15.5.20"]}'
# => アドバイザリが8件返る
実プロジェクトで npm audit を流すと 15.5.23 でも next は出てきますが、npm audit --json の vulnerabilities.next.via を見ると postcss と sharp の推移的依存だけで、8月の2件が根拠ではありません。「next が出ているから今回の件も検知できている」と読み替えないでください。
影響範囲——OS・AVIF・バージョンと、脆弱性DBの追跡状況
IMPACT影響範囲
Windows かつ AVIF を扱う構成は2件とも該当する
Windows ファイルシステム →
Windows・AVIFなし
CVE-2026-75604 が該当。回避策なし
Windows・AVIFあり
2件とも該当。最優先で更新
Linux/macOS・AVIFなし
8月の2件は非該当
Linux/macOS・AVIFあり
AVIF側(GHSA-2xp9-vwfh-vxw4)が該当
AVIF 画像を扱う →
対象バージョンは 15系なら 15.5.24 未満、16系なら 16.3.3 未満、13.4 以上の13系・14系はすべてです。そのうえで OS と AVIF の扱いで上の4象限に分かれます。
PoC は2026年8月30日 2時台(日本時間)に再確認しても公開されたままで、スターは初出時の58から74、フォークは34、最終更新は8月28日11時53分でした。内容が動作するかは当サイトでは検証しておらず、リポジトリ名もリンクも載せません。フォークが34あるということは元が削除されても複製は残るということで、AC:H を額面どおりに受け取るべきではありません。
| 参照先 | 脆弱な next@15.5.23 への判定(2026-08-30) | 確認方法 |
|---|---|---|
| vercel/next.js のリポジトリ内アドバイザリ | critical として掲載 | アドバイザリページ |
| NVD | 未登録 | API が totalResults: 0 |
| CVE Program(NVDの上流) | レコード未公開 | API が CVE_RECORD_DNE |
| GitHub Advisory Database(グローバル) | 未収録 | REST API が 404 |
npm audit |
該当なし(0件) | 上記コマンド |
| OSV | 該当なし(0件) | OSV API のバージョン照会 |
CVE-2026-75604 は番号こそ採番されアドバイザリにも載っていますが、CVEレコード自体がまだ公開されていません。AVIF 側の GHSA-2xp9-vwfh-vxw4 と上流の GHSA-g89c-p67h-r497 は CVE番号自体が未採番(8月30日時点でも「No known CVE」)なので、CVE番号だけで管理しているワークフローには引っかかりません。グローバル側へ伝播すれば解消する見込みですが、いつかは予測できません。5月公開の SSRF 単体の詳細は Next.js CVE-2026-44578|WebSocket SSRF(CVSS 8.6)の仕組みと緊急対策 にあります。
本記事の差分検証(15.5.23 と 15.5.24 の npm 配布物の比較、sharp@0.34.3 での block/unblock の確認、NVD API、PoC リポジトリの作成時刻)は2026年8月28日の実測で、8月30日 2時台(日本時間)に NVD・CVE Program・GitHub Advisory Database・npm audit のデータ源・OSV・PoC リポジトリ・npm の dist-tags を測り直しました。
参照ソース
・August 2026 Security Release — Next.js 公式ブログ(2026年8月25日公開)
・GHSA-p293-qw3h-jr36 — Unauthenticated Remote Code Execution on windows-hosted servers(CVE-2026-75604)
・GHSA-2xp9-vwfh-vxw4 — Unauthenticated Remote Code Execution in Image Optimization API when AVIF files are used
・GHSA-g89c-p67h-r497 — libheif のヒープバッファオーバーフロー(上流の原因、v1.23.2 で修正)
・vercel/next.js GitHub Security Advisories 一覧(2026年の33件の集計元)
・NVD CVE-2026-75604(2026年8月28日・8月30日の2回とも未登録を確認)