シークレットスキャナの定番だった Gitleaks の原作者 Zachary Rice 氏が、同じ領域をゼロから作り直したのが Betterleaks です。Go 製で MIT ライセンス、GitHub のスターは約2.9k(2026-11-10)。7月の時点では v1.7.1 でしたが、今は安定版が v1.10.0、次の v2 がリリース候補の rc.7 まで進んでいます。v2 では -v の意味が「詳しい表示」から「見つけた鍵をプロバイダに送って確かめる」に変わるので、Gitleaks の感覚でフラグを書く人ほど注意が要ります。
RELEASE TIMELINE7月の v1.7.1 から v2 候補まで
安定版は v1.10.0、次の v2 はリリース候補 rc.7
-
8月
v1.8.1:validate コマンド
見つけた鍵が今も有効かを、プロバイダに問い合わせて確かめる
-
9月
v1.9.0 と v2.0.0-rc.1
検出ルールを46本追加。v2 候補でエンジンを作り直し、分析・失効のコマンドを追加
-
10月
rc.2〜rc.6:コンテナと go-git
コンテナイメージの全レイヤーを走査。git を外部コマンドで呼ばず、自前で読む
-
11/4
v1.10.0(安定版)と rc.7
対象リポジトリ内の設定の自動読み込みを止め、明示のフラグが必要に
30秒でわかる Betterleaks(2026-11-10)
- ・誰が作った:Gitleaks 原作者。Gitleaks の README は「新機能はマージしない、セキュリティパッチのみ」と宣言している
- ・今の版:安定版 v1.10.0(11-04)。v2.0.0-rc.7 は Pre-release で、パッケージマネージャはまだ v1 を配ることがある
- ・v2 の注意:
-vは検証(鍵をプロバイダの API に送る)。既定は検出だけ。SARIF・CSV・ベースラインは廃止 - ・よくある誤解:「98.6% vs 70.4%」はツール比較ではなく、フィルタ手法の recall の比較
まずやること(使っている人・入れる人)
- v1 で動かしている CI:v1.10.0 に上げると、対象リポジトリ内の
.gitleaks.tomlが自動で読まれなくなる。設定を--configで明示する。 - v2 を試す人:スクリプトの
-vを外すか--validateと明示して、意図して検証するかを決める。 - Gitleaks から移る人:既存のベースライン・SARIF 出力に頼っているなら、v2 に上げる前に代わりの運用を決める。
秘密がリポジトリに入る経路と防ぎ方の全体は サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説 に、Gitleaks をコミット前・CI に組み込む手順は シークレットスキャンの入れ方|gitleaksをコミット前・プッシュ時・CIの3層に組み込み誤検知を絞る にまとめています。
Betterleaks とは——Gitleaks 原作者が作り直したシークレットスキャナ
README は Betterleaks を「設定でき、速く、徹底したシークレットスキャナ」と説明し、Gitleaks を作った人たち(原作者を含む)が保守していると書いています。開発は Aikido Security が支援しています。Gitleaks から作り直した理由について、Aikido の紹介記事は Rice 氏の言葉として「もう Gitleaks のリポジトリと名前を完全にはコントロールできていない」と伝えています。
| 項目 | 内容(2026-11-10 時点) |
|---|---|
| ライセンス | MIT(LICENSE、Copyright 2026 Zachary Rice) |
| スター・フォーク | 約2.9k・188 |
| 安定版 | v1.10.0(2026-11-04、GitHub で Latest) |
| 次の版 | v2.0.0-rc.7(2026-11-04、Pre-release)。main ブランチが v2、v1 は v1.x ブランチ |
| 既定ルール(v2) | 474本。うち検証の式を持つもの238、権限の分析を持つもの52、失効の式を持つもの13 |
| スキャン対象 | git 履歴、ファイル、標準入力、GitHub・GitLab・Hugging Face・S3、コンテナイメージ |
7月からの大きな変化は3つです。見つけた鍵が今も有効かを確かめる 検証(v1.8.1 の validate コマンド)、有効だった鍵の持ち主や権限まで調べる 分析、そして明示したときだけ鍵を無効にする 失効 です。v2 の候補では、コンテナイメージの全プラットフォームと過去のレイヤーも走査できるようになり、git を外部コマンドで呼ばずに自前で読む作りに変わりました。
v2 で変わること——-v は「鍵を外に送って確かめる」
v1 vs v2移行で気をつける変更
-v の意味が変わり、鍵をプロバイダに送るようになる
v1(と Gitleaks)
- -v は詳しい表示(verbose)
- 検証は --validation を付けたときだけ
- 対象リポジトリの .gitleaks.toml を自動で読む
- SARIF・CSV・ベースラインで出力・抑止
v2(rc.7 時点)
- -v は検証:見つけた鍵をプロバイダの API で試す
- 既定は検出だけ。-a で検証+権限の分析
- 設定は --config などで明示したものだけ
- SARIF・CSV・JUnit・ベースラインは廃止
v2 の移行ガイドで一番気をつけたいのが -v です。Gitleaks と v1 では -v は詳しい表示でしたが、v2 では --validate の短縮形になり、見つけた鍵をプロバイダの API に送って有効かを試します。ソースでも scan_flags.go に name:"validate" short:"v" と定義されていました。Gitleaks の時代に書いた betterleaks git . -v をそのまま v2 で動かすと、検出した鍵がプロバイダに送られます。
v2 のスキャンの既定は「検出とローカルでの絞り込みだけ」で、プロバイダへの通信はしません。通信は明示したときだけです。
| 指定 | 動き |
|---|---|
| 何も付けない | 検出だけ。プロバイダに問い合わせない |
-v / --validate |
対応する鍵をプロバイダの API で検証する |
-a / --analyze |
検証したうえで、有効な鍵の持ち主・権限・深刻度を調べる |
revoke コマンド |
明示したときだけ鍵を失効させる。スキャンは失効させない |
そのほかの主な変更も、運用に直接響きます。
- 設定は明示したものだけ:対象リポジトリや作業ディレクトリの
.betterleaks.toml・.gitleaks.tomlを自動では読みません。--configかBETTERLEAKS_CONFIGで渡します。GITLEAKS_CONFIGは名前を変える必要があります。 - 古い設定の書き方はエラー:
allowlist・entropy・[[rules.required]]などはfilterの式やcomponentsに書き換えます。 - 出力と抑止の仕組みが減る:SARIF・CSV・JUnit・テンプレートの出力と、ベースラインによる既知分の抑止は無くなりました。
- コマンドの名前:
detect・protectはgit・fs・stdinに変わり、ステージ済みの変更はgit diffをstdin --git-diffに流して調べます。
v1.10.0 にも安全側の変更が入った
安定版の v1.10.0 にも、見落としやすい変更があります。スキャン対象のリポジトリにある .betterleaks.toml・.gitleaks.toml の自動読み込みに、--unsafe-auto-load-config が必要になりました。ローカルの git の設定を隔離して読む動きも入り、信用するときは --trust-local-git-config を付けます。他人のリポジトリをスキャンするとき、そのリポジトリが用意した設定でルールを無効にされたり、git の設定で予期しない動きをさせられたりする余地を減らす変更と読めます。今まで対象リポジトリの設定に頼っていた CI は、設定を --config で明示しないと検出の条件が変わります。
Betterleaks の使い方——v1 と v2 で書き分ける
以下は README と移行ガイドに書かれたコマンドです(当サイトでは今回の版を実行していません。7月に v1.7.1 を実行した結果は下の図のとおりです)。v1(安定版)でリポジトリの履歴を調べるなら次のとおりです。
brew install betterleaks
betterleaks git . --redact
v2 では、まず設定を確かめてから、ネットワークに出ない検出だけのスキャンを流すよう移行ガイドが勧めています。config check は正規表現と式をコンパイルするだけで、プロバイダには問い合わせません。設定が正しく読めるかを見るだけなので、秘密が入っていないかは、このコマンドだけでは判断できません。
betterleaks config check --config .betterleaks.toml
betterleaks fs . --config .betterleaks.toml --redact -o results.json
コミット前のフックは、ステージ済みの差分を標準入力に流す形になります。
set -o pipefail
git diff --cached --no-ext-diff --no-textconv --no-color --src-prefix=a/ --dst-prefix=b/ | betterleaks stdin --git-diff --redact
v2 のリリースノートは go install github.com/betterleaks/betterleaks/v2@v2.0.0-rc.7 のように版を固定して試す方法を案内しています。影響範囲として押さえておきたいのは、v2 に上げると -v を書いた既存のスクリプトすべてが検証を始める点です。今回、公式のリリースから v1.10.0 と rc.7 の Linux 版を取得し、配布元の checksums.txt と SHA-256 が一致することは確かめました。
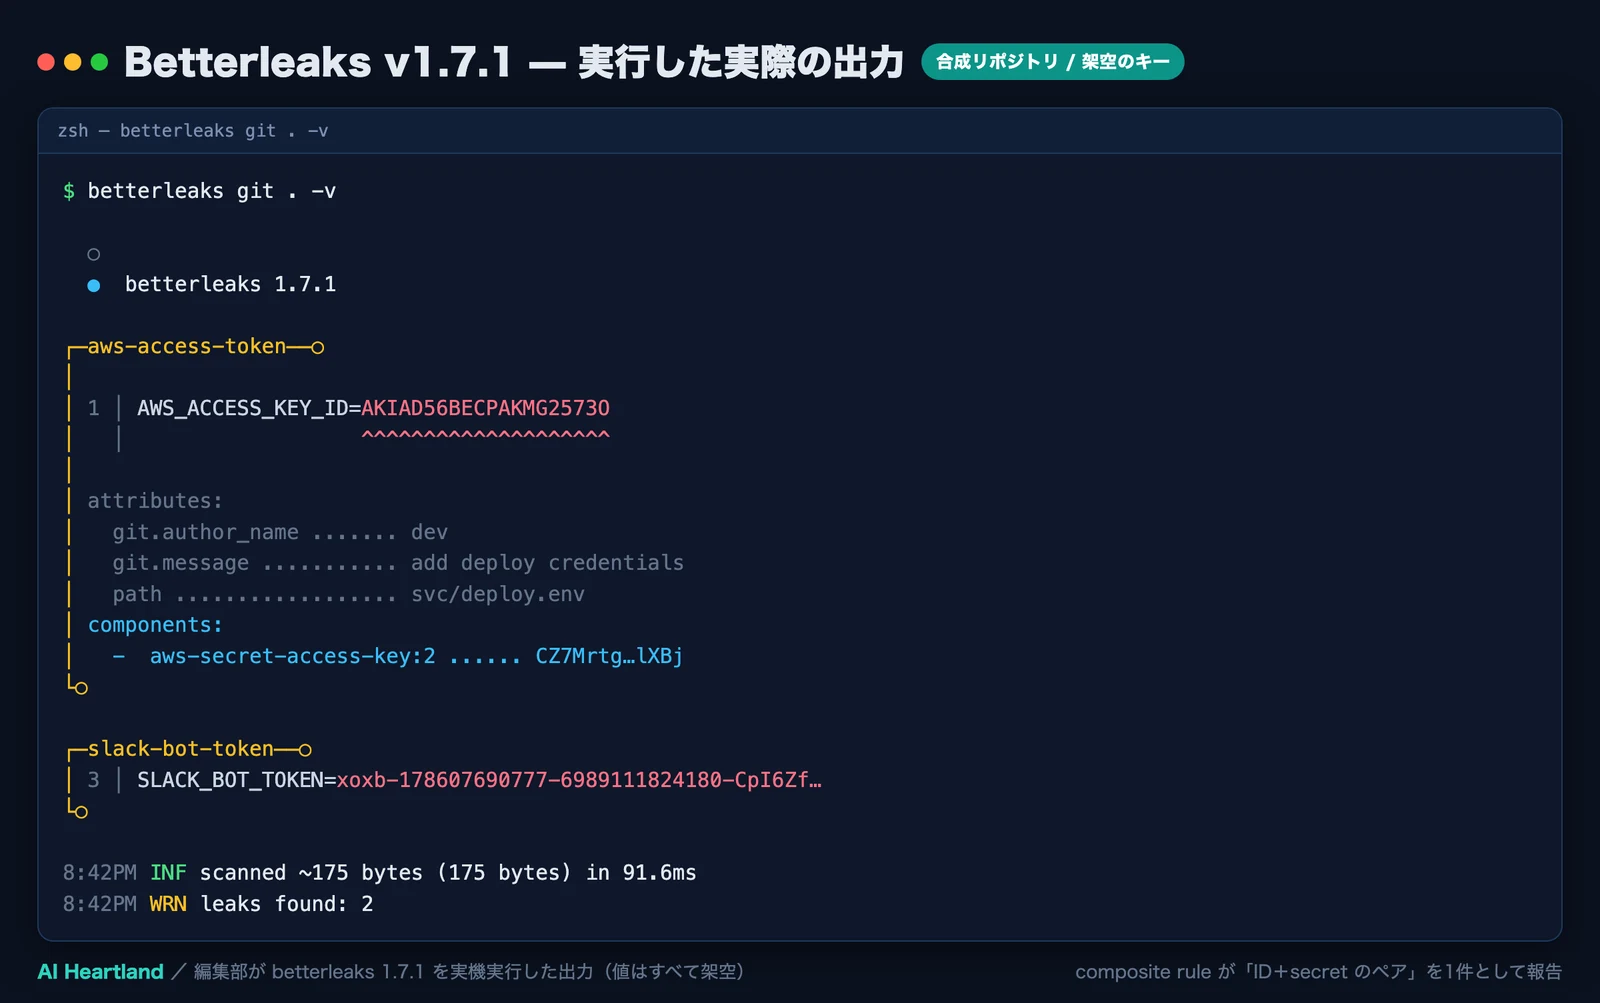
この「組で見つける」複合ルールは、v2 では components = [{ id = "…", within = "5L,100C" }] という書き方に変わり、既定の設定で37本のルールが使っています。7月の実測では、AWS のアクセスキー ID だけを置いたファイルは報告されず、シークレットと一緒に置くと1件になりました。
「98.6% vs 70.4%」の正体——ツール比較ではない
Betterleaks の紹介で最もよく引かれるのが「98.6% 対 70.4%」です。原典は Rice 氏が 2026-02-20 に公開したベンチマーク記事で、比べているのは Betterleaks と Gitleaks ではなく、正規表現で拾った候補を絞り込む2つのフィルタ手法です。
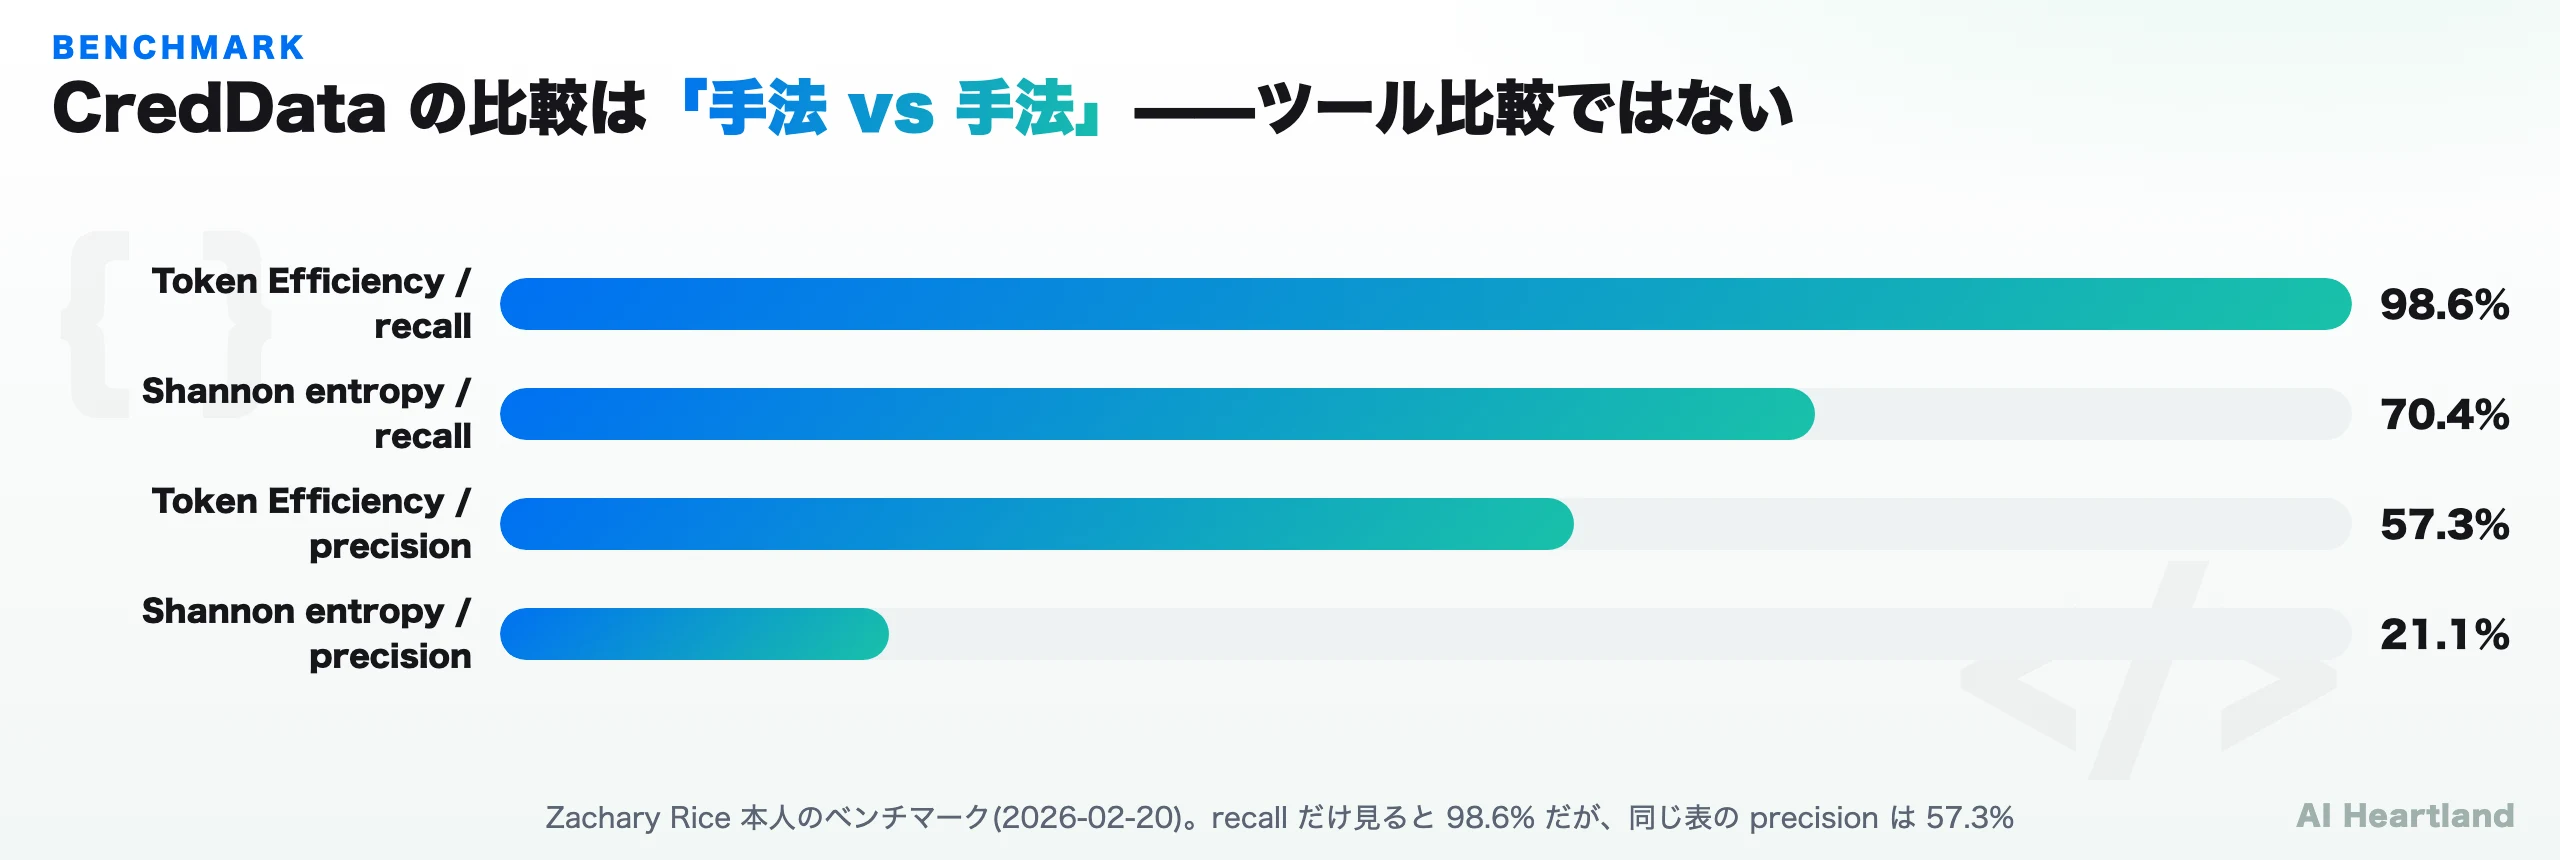
| 比較対象 | precision(適合率) | recall(再現率) | F1 |
|---|---|---|---|
| Token Efficiency(BPE トークナイザ方式) | 57.3% | 98.6% | 0.725 |
| シャノンエントロピー(従来方式) | 21.1% | 70.4% | 0.325 |
| Token Efficiency +単語フィルタ | 80.4% | 95.8% | 0.874 |
Token Efficiency は、文字列を LLM 用のトークナイザ(cl100k_base)にかけ、1トークンあたり何文字になるかで「人間の語彙にある並びか」を測る手法です。ありふれた英語は少ないトークンにまとまり、ランダムな鍵は細かく分かれます。エントロピーでは高く出がちな長い英単語の変数名などを、誤検知として落とせます。ただし素の precision は57.3%で、検出のうち4割強は誤検知という水準です。recall だけを取り出すと、どんな検出器も良く見えます。precision と一緒に、手法の比較かツールの比較かを取り違えずに読むのが正しい引き方です。
導入するかどうか——Gitleaks との比較
| 観点 | Gitleaks | Betterleaks v1.10.0 | Betterleaks v2(候補) |
|---|---|---|---|
| 新機能 | 凍結(セキュリティパッチのみ) | 続いている | 作り直し中 |
| 鍵の検証 | なし | validate コマンド | -v・-a で検証と分析 |
| 対象リポジトリの設定 | 自動で読む | 明示のフラグが必要 | 読まない |
| SARIF・ベースライン | あり | あり | 廃止 |
| コンテナイメージ | なし | なし | あり |
今から入れるなら、安定版の v1.10.0 で始め、v2 の正式版が出たら移行ガイドに沿って -v・設定・出力の3点を見直すのが無難です。GitHub のコードスキャンに SARIF で結果を上げている、ベースラインで既知の分を抑えている、といった運用は、v2 ではそのままでは続けられません。検出した鍵は、消す前に失効・再発行するのが先です。リポジトリに秘密が入る新しい経路の例は Claude Codeの「Don’t ask again」で秘密が平文に|settings.local.jsonの漏えいと確認手順 で扱っています。
参照ソース
- betterleaks/betterleaks(GitHub) — README・docs/v2_migration.md・config/betterleaks.toml・cmd/scan_flags.go(main は 2026-11-09 のコミット)
- betterleaks のリリース一覧(v1.8.1〜v1.10.0、v2.0.0-rc.1〜rc.7、2026-11-10 確認)
- Rare Not Random(Zachary Rice、Looking at Computer) — 98.6%・70.4% の原典
- gitleaks/gitleaks(GitHub) — 新機能の凍結を宣言した README