「静的スキャナを回すと警告が数百件出るが、ほとんどが誤検知。かといって手動ペンテストは高コストで、リリースのたびには頼めない」——アプリのセキュリティ検査は長らく、この板挟みでした。Strix(ストリックス)は、自律型AIエージェントによるオープンソースのペネトレーションテストツールです。GitHubスター数は49,006(2026年8月6日時点)です。
この記事では、①何ができるか(AIエージェントが実際に攻撃してPoCで脆弱性を裏付ける)、②何を解決するか(手動ペンテストのコストと誤検知の山)、③何を代替できるか(静的スキャナの補完と定型的なペンテスト工程の自動化)を整理します。あわせて、公開ソースを読み、Strix自身が外部へ何を送信するのかを実測しました。
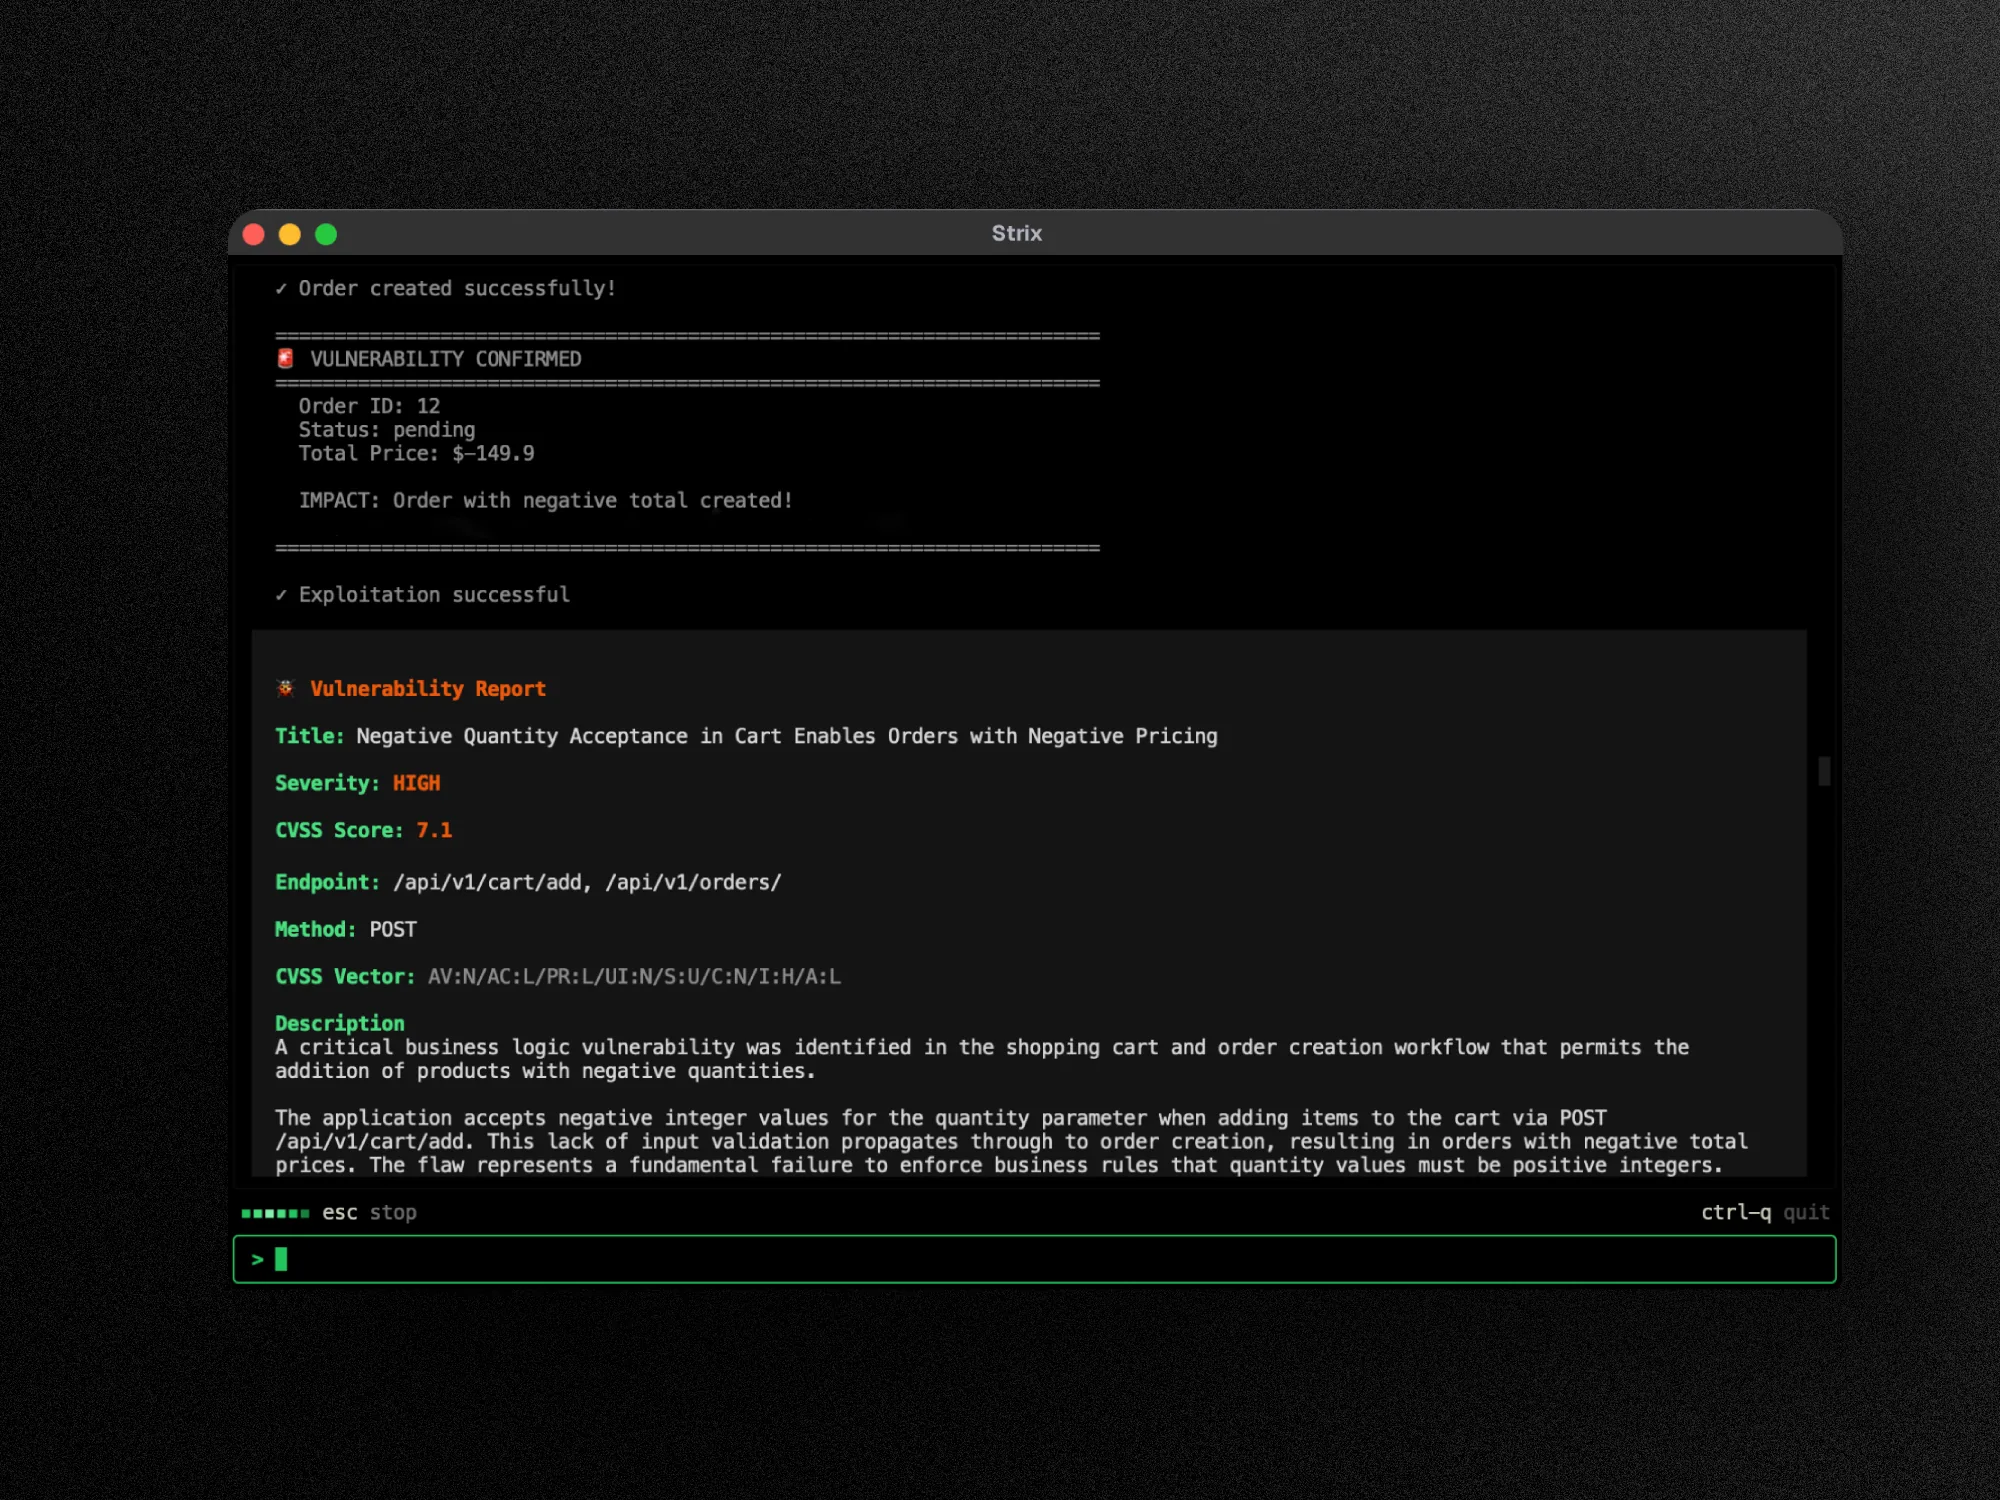
.github/screenshot.png より)。エージェントの思考と実行したコマンドが逐次表示される。- ・自律AIエージェントがアプリを実際に攻撃し、動くPoCで裏付けるOSSペンテストツール(Apache-2.0)。
- ・「再現できたものだけ報告する」設計で、従来スキャナの誤検知の選別コストを削る。
- ・組み込みスキルは59本。うち脆弱性25本、nmap・nuclei・sqlmap等の外部ツール操作が11本(実カウント)。
- ・v1.1.0でSARIF 2.1.0出力と
--max-budget-usd、v1.3.0でサンドボックス7.2GB→3.8GB、v1.4.0で自己更新に対応。 - ・既定でPostHogとScarfへ利用統計を送信。対象URLやコードは送られない(本記事で実測)。
STRIX_TELEMETRY=0で停止。 - ・許可のない対象へのテストは違法。書面でのスコープ合意が前提。
サプライチェーンを含む開発セキュリティ全体の考え方は、サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説で土台を掴むと、Strixの位置づけが明確になります。
Strixとは——「PoCがなければ発見なし」で誤検知を切り落とす設計
Strixは、人間のペネトレーションテスターがやることをAIエージェントに自律的に代行させるツールです。実装はPythonで、PyPIには strix-agent として公開されています。疑わしい箇所を列挙するスキャナと違い、エージェントはエクスプロイトコードを書き、隔離環境で実行し、成功したら動くPoCを添えて報告します。READMEが述べる狙いは、手動ペンテストの負担も従来スキャナの誤検知もなしに脆弱性を見つけて直すことです。
従来は、スキャナが出した大量の候補を人間が一つずつ精査していました。Strixはその判断の大部分をPoCという動かぬ証拠に置き換え、担当者の時間を「選別」から「対処」へ振り向けます。
・攻撃を再現する:仮説で終わらず、エクスプロイトを実行して裏を取る
・隔離して実行する:攻撃コードはDockerサンドボックス内で動かす
・CWEを付ける:報告にCWE分類が付き、既存の管理フローに載せやすい
READMEは「マルチエージェント編成」も主要機能に挙げています。v1.3.0ではルートエージェントを「統括専任」にし、修正提案の生成をレポート工程へ寄せる調整が入りました(PR #827)。
組み込みスキル59本の中身を数えてみる
2026年8月6日時点の main で strix/skills/ 配下のスキル定義(.md)を数えると59本・10カテゴリでした。
BUILT-IN SKILLS組み込みスキル59本
スキルの25本は脆弱性の型。残りは道具と進め方
| カテゴリ | 本数 | 中身の例 |
|---|---|---|
| vulnerabilities | 25 | SQLi・NoSQLi・SSRF・SSTI・XXE・RCE・IDOR・XSS・CSRF・プロトタイプ汚染・レースコンディション・LLMプロンプトインジェクション |
| tooling | 11 | nmap・nuclei・sqlmap・ffuf・httpx・katana・naabu・subfinder・semgrep・python・agent_browser |
| technologies / frameworks | 5 / 4 | 技術スタック別・Django等フレームワーク固有の観点 |
| scan_modes / cloud / custom | 3 / 3 / 3 | スキャンの深さ・AWS・GCP・Auth0などの偵察・独自スキル枠 |
| protocols / coordination / reconnaissance | 5 | プロトコル別・エージェント間連携・初期偵察 |
注目は tooling の11本です。Strixは「LLMが単独で攻撃を考える」のではなく、既存のセキュリティツールをAIエージェントが操作する構造で、各段階で実績あるツールの出力を根拠にできます。vulnerabilities に llm_prompt_injection.md があり、LLMを組み込んだアプリ自体も検査対象です。自律AI攻撃の実像はDeepSeek自律攻撃をUnit 42が分析|460標的で自律フェーズ全失敗、成功3件は手動という実像も参考になります。
Strixのタイムライン——v1.0.4からv1.4.1までの7週間で変わったこと
日付はすべてGitHubリリースの公表日(UTC)です。
| 版 | 公表日 | 主な変更 |
|---|---|---|
| v1.0.4 | 2026-06-09 | この記事の初版が扱っていた世代 |
| v1.1.0 | 2026-07-14 | SARIF 2.1.0出力、--max-budget-usd、スキル大量追加、依存関係(SCA)レポート |
| v1.2.0 | 2026-07-21 | 中間リリース |
| v1.3.0 | 2026-07-22 | サンドボックスイメージ 7.2GB → 3.8GB、ルートエージェントを統括専任化 |
| v1.4.0 | 2026-07-27 | strix --update(自己更新)、終了コードの仕様明文化、重複排除モデル |
| v1.4.1 | 2026-07-27 | 外部HTTPS呼び出しを requests に統一(証明書エラー修正) |
導入判断に効く変更は3つです。
1つ目はSARIF 2.1.0出力(v1.1.0、PR #626)。GitHubのcode scanningがそのまま取り込めます。PR #708ではCWEから導出したSTRIDE分類のタグ付けも加わり、「結果の置き場所がない」という障壁が下がりました。
2つ目は --max-budget-usd(v1.1.0、PR #576)。自律エージェントは何十回もLLMを呼ぶため、上限金額を渡せることがCIに置く最低限の保証になります。
3つ目はサンドボックスイメージの縮小(v1.3.0、PR #474)。キャッシュ整理・Goのマルチステージビルド・ZAPの同梱取りやめで7.2GBから3.8GBへほぼ半減しました。初回実行時に取得する仕様なので、CIランナーの待ち時間に直結します。
v1.4.0では、スキャン終了後にローカルビューアをホストし続けず終了する変更(PR #858)と、終了コードのドキュメント化(PR #871)が入りました。CIのゲートに使うなら、この版以降が前提です。
StrixとSAST・DAST・他のAIセキュリティツールの違い
「SASTの代わりになるか」という問いの立て方は、よくある誤解です。検査対象も出力の性質も違います。
| 観点 | SAST(静的解析) | DAST(動的スキャン) | Strix |
|---|---|---|---|
| 検査対象 | ソースコード | 稼働中のアプリ | コード・リポジトリ・稼働中アプリ |
| 判定方法 | パターンマッチ | 既知パターンの送信 | AIが仮説を立て実際に試す |
| 出力 | 疑わしい箇所の一覧 | 応答から推定した指摘 | 再現できたものと再現手順 |
| 誤検知 | 多くなりがち | 中程度 | 再現を条件にするため原理的に少ない |
| ビジネスロジック欠陥 | 苦手 | 苦手 | 扱える(business_logic スキルあり) |
| 実行コスト | CPU時間のみ | CPU時間のみ | LLM API課金が発生 |
| 実行時間 | 短い | 中程度 | 長い(探索的に動くため) |
速さと安さではSAST・DASTに勝てません。 毎コミットで回すのはSASTの領分です。一方、IDORや決済フローの順序入れ替えによるビジネスロジックの欠陥は、コードのパターンでは判定できず、「このIDで投げたら他人のデータが返った」という実際の応答が要ります。ここがStrixの主戦場です。現実解は置き換えではなく併用で、SASTを毎PRで回し、Strixはリリース前や週次に絞って走らせます。SARIF出力で結果を同じダッシュボードに集約できます。
AIセキュリティツールではOpenAI Codex Securityとは|使い方と13スキルの中身をApache-2.0公開コードで解説とも比較されます。Codex Security系が「コードを読んで危険を指摘する」側なのに対し、Strixは「動かして再現する」側で、補完関係にあります。
Strixのインストールと使い方、テレメトリの実測
最初のスキャンまで
前提はDockerが動いていることとLLMのAPIキーです。公式READMEの手順は次の3ステップです。
# 1. Strix をインストール
curl -sSL https://strix.ai/install | bash

# 2. 使用する LLM とキーを環境変数で指定
export STRIX_LLM="openai/gpt-5.4"
export LLM_API_KEY="your-api-key"

# 3. 最初の診断を実行(対象はローカルディレクトリ)
strix --target ./app-directory
初回はサンドボックス用Dockerイメージ(v1.3.0以降3.8GB)を取得するため、時間に余裕を見てください。結果は strix_runs/<run-name> 配下に保存されます。curl | bash に抵抗があれば、PyPIの strix-agent も使えます(requires-python は >=3.12)。リリースノートにはv1.1.0で openai を <2.45 に固定した経緯(PR #748)や、v1.4.0で cryptography を <49 に留めた経緯(PR #859)があり、依存解決がタイトです。専用の仮想環境か隔離環境に入れるのが安全です。
検査できる対象は3種類です。
・ローカルのコードベース:--target ./app-directory(ホワイトボックス)
・GitHubリポジトリ:リポジトリを指定して取得させる
・稼働中のWebアプリ:URLを渡す(ブラックボックス)
v1.4.0では、従量課金のAPIキーの代わりにChatGPTのサブスクリプションでサインインして推論を通す経路も加わりました(PR #854)。テレメトリの auth_mode はこの2方式を区別する項目です。月額の範囲に収まるため低頻度の検査では予算を読みやすい一方、CIの大量並列ではレート制限が先に効くことが考えられます。どちらでも --max-budget-usd は併用してください。
# 予算上限を指定して実行する(暴走防止)
strix --target ./app-directory --max-budget-usd 5
Strix自体は何を外部に送るのか——テレメトリを実測する
攻撃ツールを自社コードに向ける以上、ツール自身の送信内容は確認すべき項目です。READMEをなぞるだけでなく、ソースを読み、送信内容を捕捉しました。
strix/config/settings.py では enabled: bool = Field(default=True, alias="STRIX_TELEMETRY") と定義されており、テレメトリは既定で有効のオプトアウト方式です。送信先は2か所です。
・PostHog:https://us.i.posthog.com/capture/ へJSONをPOST
・Scarf:https://strix.gateway.scarf.sh/<イベント名>/<バージョン>?<クエリ> へPOST
リポジトリのテレメトリモジュールを読み込み、HTTP送信部分を差し替えて内容を記録し、スキャン開始・脆弱性報告・スキル読み込みの各イベントを発火させました。ホームディレクトリも一時領域に差し替えています。既定状態では4件のリクエストが観測され、PostHogへの scan_started は次のとおりでした。
{"api_key": "phc_...", "event": "scan_started", "distinct_id": "ea952ee2dc6749bd",
 "properties": {"os": "darwin", "arch": "arm64", "python": "3.12",
 "strix_version": "unknown", "model": "openai/gpt-5.4", "auth_mode": "api_key",
 "scan_mode": "standard", "scan_type": "whitebox", "interactive": false,
 "has_instructions": true, "first_run": true}}
TELEMETRY送信内容の実測
既定で送るのは統計だけ。対象とコードは出なかった
送られていたもの
出現しなかったもの
送られていたもの: OS・CPU・Python・Strixの版
出現しなかったもの: 対象のURL・ホスト名
送られていたもの: モデル名・スキャン方式
出現しなかったもの: ファイルパス・ソースコード
送られていたもの: 深刻度・CWE・件数
出現しなかったもの: 脆弱性の説明文
送られていたもの: 所要時間・トークン数
出現しなかったもの: LLMへのプロンプトと応答
捕捉した全ペイロードに、対象のURL・ホスト名・ファイルパス・ソースコード・脆弱性の説明文・LLMへのプロンプトと応答は出現しませんでした。公式の strix/telemetry/README.md の「収集しない」という記述は、ソースと実測の双方で裏付けられました。distinct_id は uuid4().hex[:16] でプロセスごとに生成され、ディスクに永続化されないため、継続的な個人追跡には使えない作りです。
停止方法は環境変数ひとつです。
# テレメトリ送信を完全に停止する
export STRIX_TELEMETRY=0
同じ計測を STRIX_TELEMETRY=0 で実行すると送信は0件で、オプトアウトは宣言どおり機能しました。
ネットワーク側で遮断する場合の性質が2つあります。Scarfへの送信はすべてURLのクエリ文字列に載るため、全URLをログする外向きプロキシでは値が可読な状態で残ります(中身に対象情報は含まれません)。また、送信のタイムアウトは接続2秒・読み取り3秒で、2ドメインをFWで落としてもハングせず、終了が数秒延びるだけの設計です。
細かい挙動をひとつ。初回実行判定のマーカー ~/.strix/.seen は、テレメトリを無効にしていても作成されます。空ファイルで識別子は書かれず、外部にも送られませんが、差分検知では驚く点です。
Strixを安全に使うための対策と自環境の確認コマンド
BEFORE YOU RUN実行前の確認
最初に確かめるのは技術ではなく許可
-
1.書面で許可を得る
READMEは所有または許可済みの対象のみと明記
-
2.本番に向けない
ステージングなど切り離した環境で実行
-
3.予算とテレメトリを決める
--max-budget-usd を付け、止めるなら STRIX_TELEMETRY=0
1. 書面でテスト許可を得る。 最優先です。READMEも「自分が所有しているか、許可を得たアプリのみ」と明記しています。許可のない対象へのテストは、日本では不正アクセス禁止法などに抵触するおそれがあります。社内システムでもスコープ・時間帯・緊急連絡先を事前に合意し、バグバウンティなら規約で自動化ツールが許可されているか確認してください。
2. 本番に向けない。 エージェントは実際にエクスプロイトを試み、データの破壊や大量リクエストを起こしうるため、ステージングなど切り離した環境を使います。
3. キーの権限と予算を絞り、テレメトリの扱いを決める。 検査専用キーと --max-budget-usd を併用します。外部通信を禁じる環境では STRIX_TELEMETRY=0 が必要です。Dockerソケットの権限設計は利用者の責任範囲です。
導入済みの環境の確認手順です。
# 1) Strix が入っているか・版はいくつか(PATH上の重複も確認)
which -a strix
strix --version
pip show strix-agent 2>/dev/null | grep -E "Version|Location"

# 2) テレメトリ設定の現状を確認(空なら既定=有効)
echo "STRIX_TELEMETRY=${STRIX_TELEMETRY:-(未設定=有効)}"

# 3) 初回実行マーカーとローカル成果物の有無
ls -la ~/.strix/ 2>/dev/null
ls -d strix_runs/* 2>/dev/null | tail -5

# 4) サンドボックスイメージのサイズを実測(3.8GB前後が v1.3.0 以降)
docker images | grep -i strix

# 5) Strix 由来の外部通信先を洗い出す(送信先の把握)
grep -rn "posthog\|scarf" $(python3 -c "import strix,os;print(os.path.dirname(strix.__file__))" 2>/dev/null) 2>/dev/null | head
これらは導入状況と送信先の確認であり、安全性や脆弱性の有無を判定するものではありません(5)のgrepで何も出なくても、通信しないとは言えません)。
which -a を使うのは、パッケージマネージャ経由とインストーラ経由で複数のStrixが同居していると、strix --version がPATH先頭の1つしか示さないためです。
影響範囲——どの版で何が変わるか
| 使っている版 | 影響 | 推奨対応 |
|---|---|---|
| v1.0.x | SARIF出力なし・予算上限なし・サンドボックス7.2GB | v1.4.1へ更新 |
| v1.1.0〜v1.2.x | SARIF・予算上限は使えるがサンドボックスが大きい | 更新推奨 |
| v1.3.x | スキャン後にビューアが常駐しCIで詰まる場合がある | v1.4.0以降へ更新 |
| v1.4.0 | 凍結ビルドで外部HTTPSの証明書エラーが起きうる | v1.4.1へ更新 |
| v1.4.1 | 現行最新 | 更新不要 |
# 最新版へ更新する(v1.4.0 以降)
strix --update
Strixの導入判断——向くケースと向かないケース
向いているケース
・自社アプリのリリース前検査:許可の問題がなく、ステージングも用意しやすい
・SASTでは届かない欠陥を拾いたい:IDOR・権限昇格・ビジネスロジックの欠陥
・検出結果を既存基盤に集約したい:SARIF 2.1.0でGitHub code scanningへ流せる
・LLMアプリ自体を検査したい:プロンプトインジェクション用スキルが同梱
・バグバウンティの一次調査:規約で自動化が許可されている範囲に限る
向いていないケース
・許可を取れない第三者の資産:技術的な可否ではなく法的に不可
・LLMコストを管理できない状況:予算上限を運用に組み込めないなら見送る
・Dockerを動かせない環境:サンドボックス前提で代替手段がない
・毎コミットの高速フィードバックが欲しい:探索的に動くため時間がかかる
・外部通信を一切許さないポリシー:LLM APIへの通信自体が必須
最後の点に補足します。STRIX_TELEMETRY=0 で止まるのは利用統計の送信だけです。クラウドのLLMを使う限り、検査対象の情報はLLMプロバイダへ送られます。完全にネットワークを閉じるなら、ローカルLLMを使う構成を検討してください。
まとめ
Strixは、自律AIエージェントが実際にアプリを攻撃し、再現できた脆弱性だけをPoC付きで報告するOSSペンテストツールです。
・v1.1.0のSARIF出力と--max-budget-usd、v1.3.0のサンドボックス半減でCI導入が現実的になった
・既定でPostHogとScarfへ利用統計を送信するが、実測した全ペイロードに対象URL・パス・コード・脆弱性詳細は含まれなかった
・STRIX_TELEMETRY=0 で送信は0件になった
・SASTの置き換えではなく併用が現実解
最も重要な前提を繰り返します。Strixは許可を得た対象にのみ使ってください。
参照ソース
・usestrix/strix (GitHub) — 本体リポジトリ。スター数・ライセンス・スキル定義の実カウントはmainブランチ(2026年8月6日時点)に基づく
・Strix Releases — v1.1.0〜v1.4.1のリリースノート。タイムラインの日付とPR番号の出典
・strix/telemetry/README.md — テレメトリ方針の公式説明
・Strix 公式ドキュメント — インストール・LLMプロバイダ設定
・strix-agent (PyPI) — 配布パッケージ