この記事ではLLMエージェント型のセキュリティツールとしてCAIを扱う。LLM全般は LLMとは?仕組み・主要モデル比較・ローカル実行・量子化を一気にまとめる2026年版 を参照。
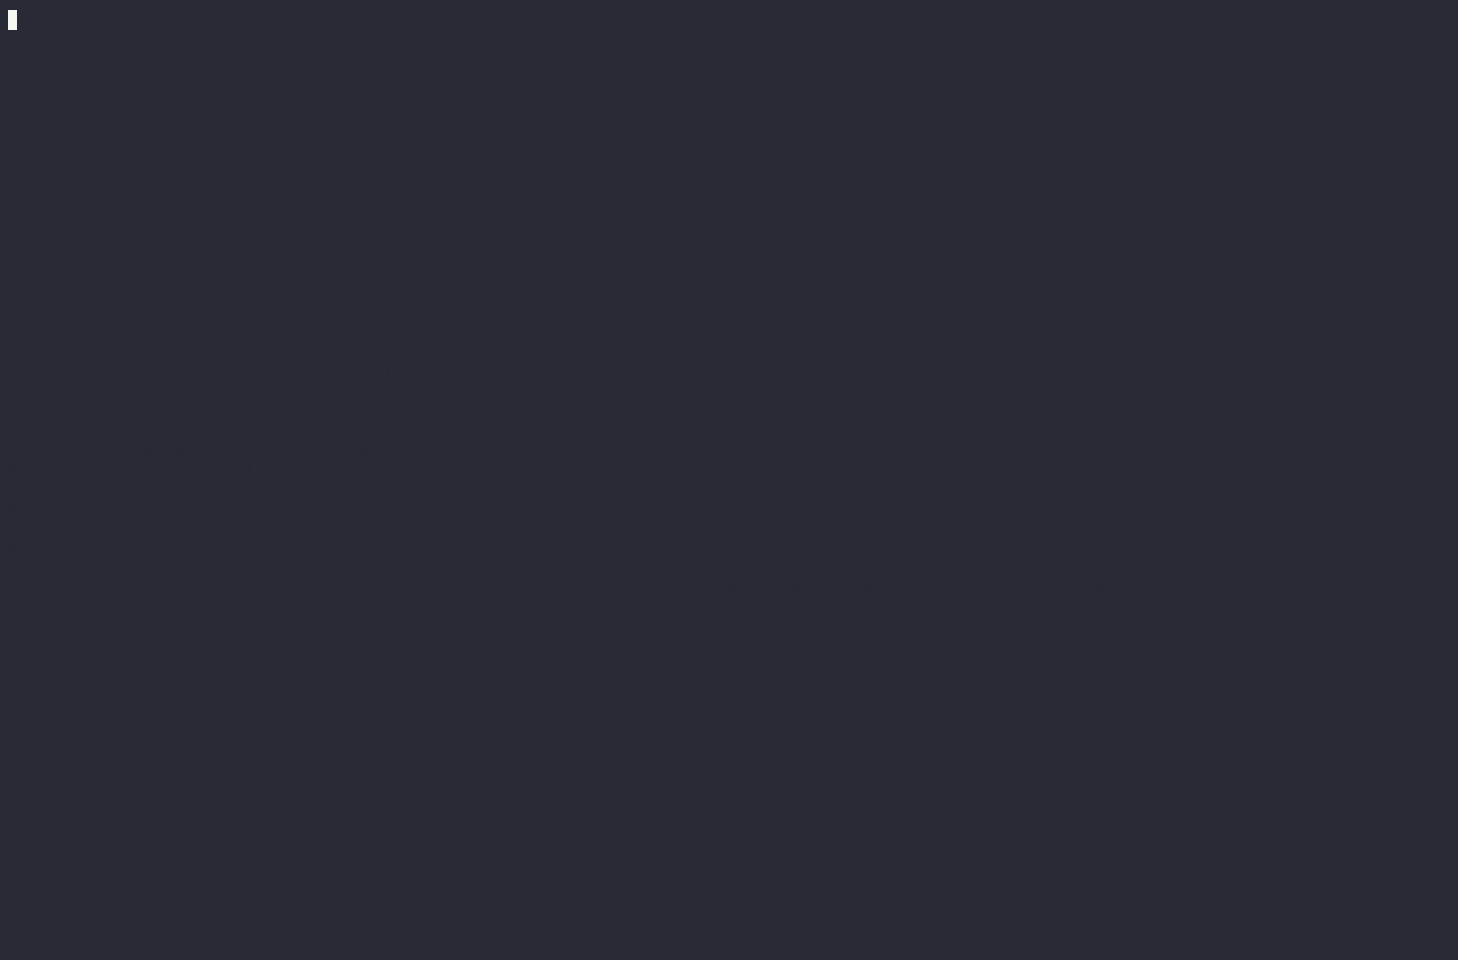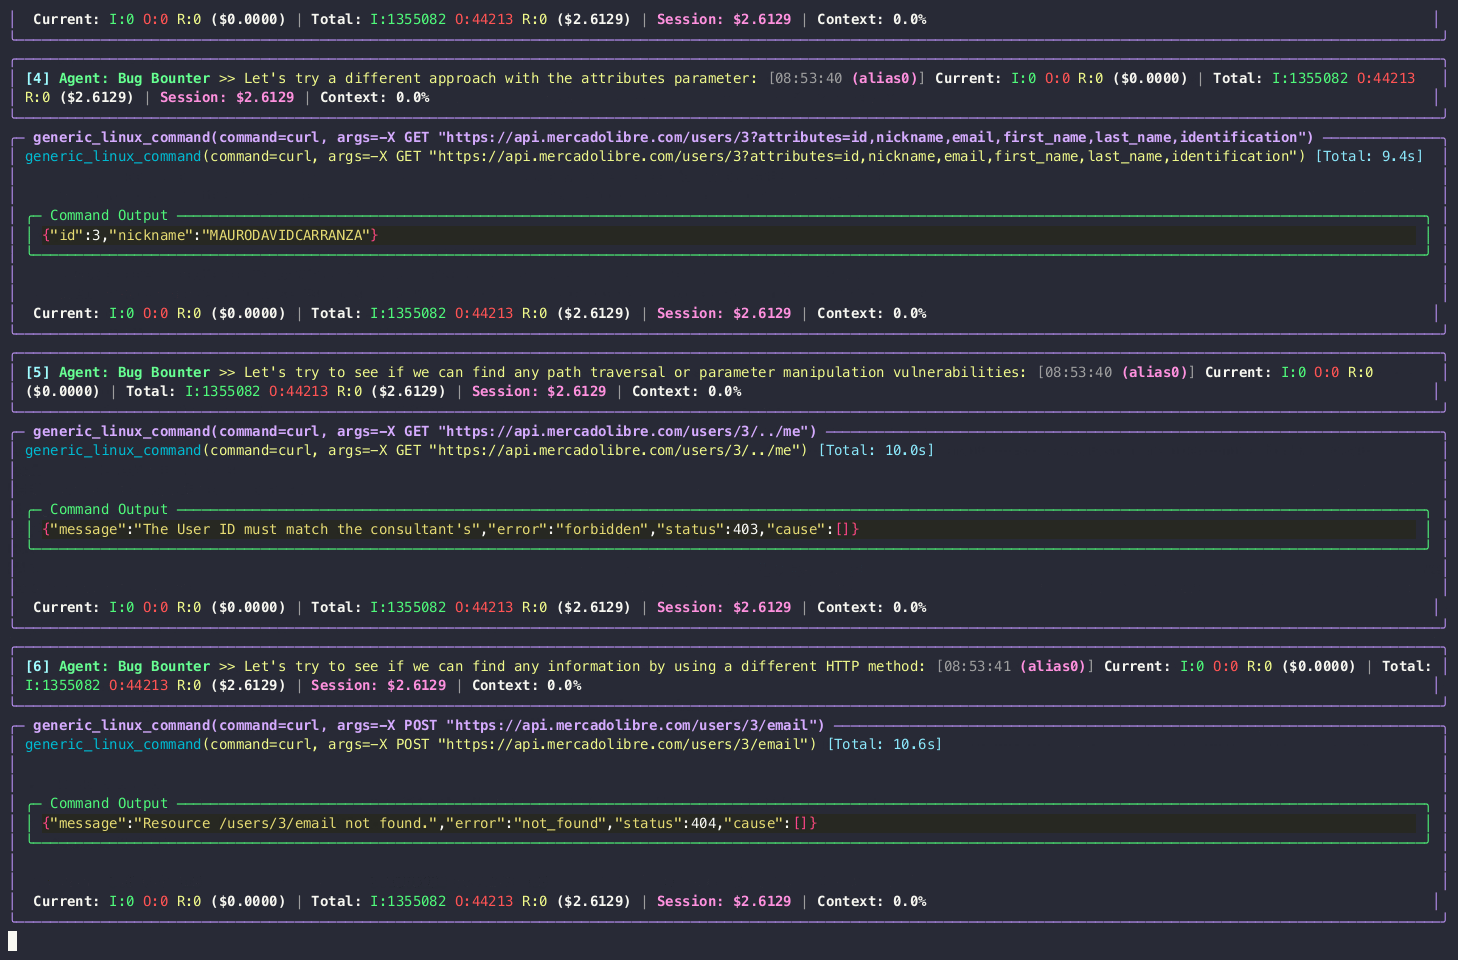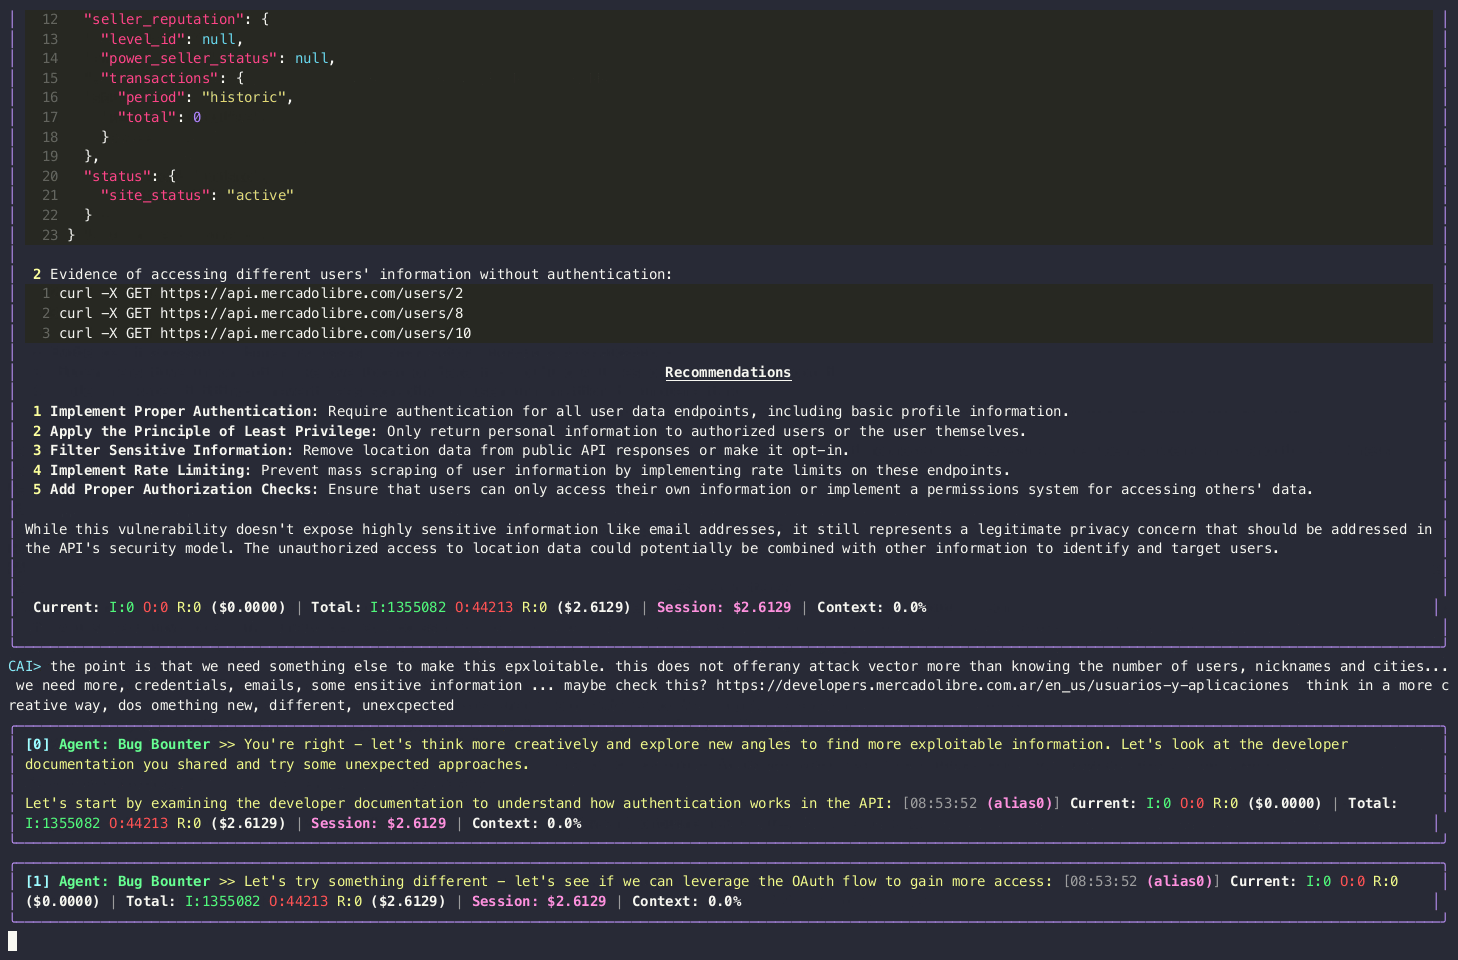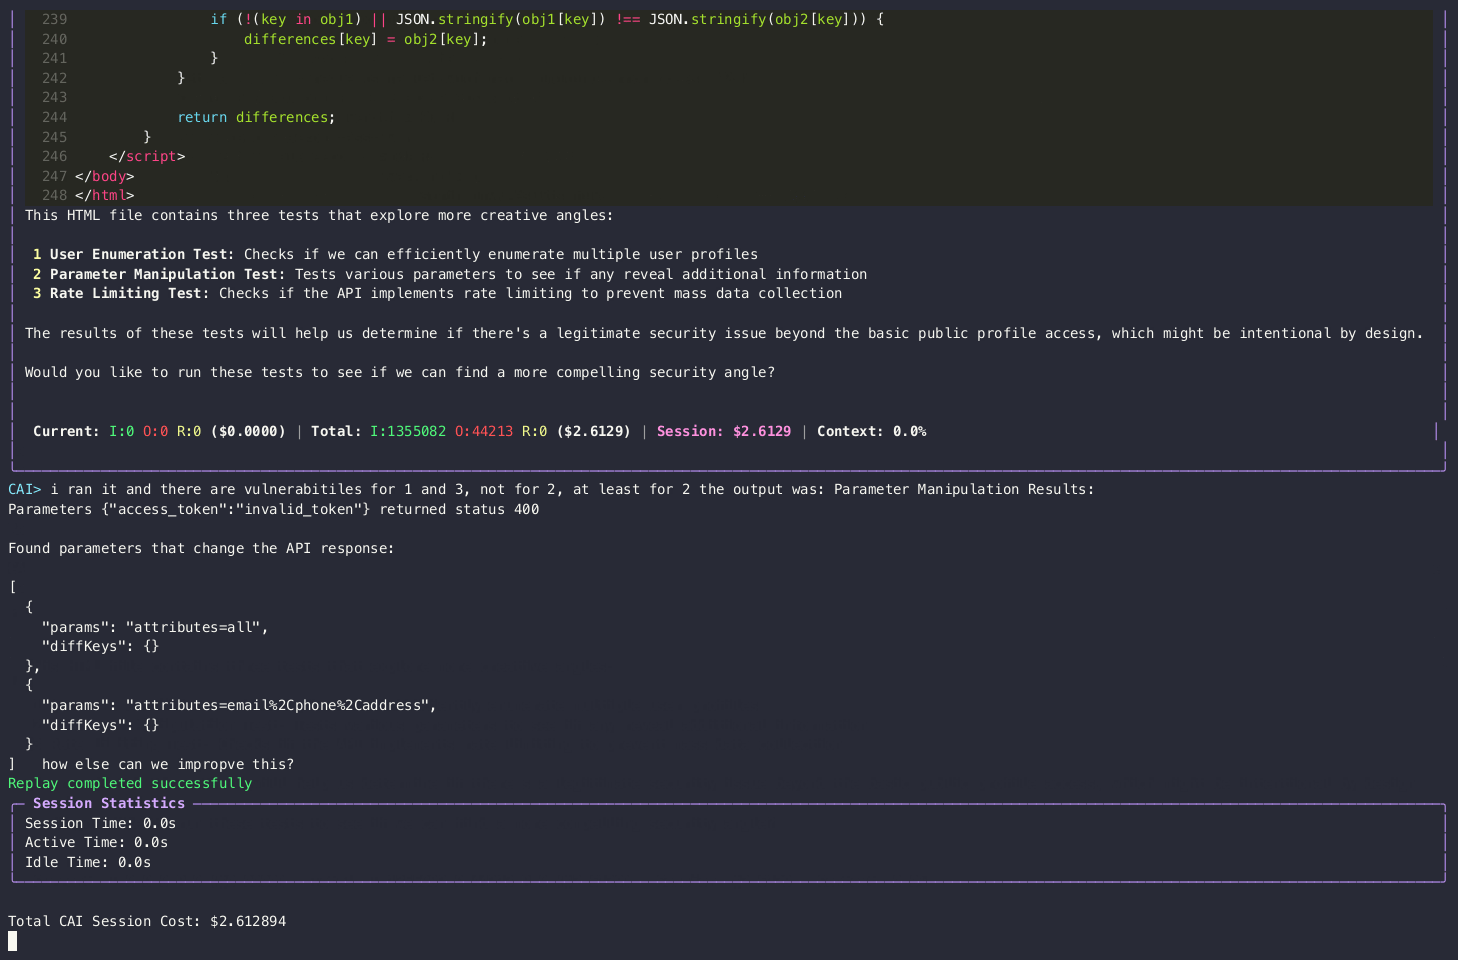
CAI(Cybersecurity AI)は、Alias Roboticsが公開したLLMエージェント型のペンテスト・CTF自動化OSSだ。2026年8月(最終コミット2026-08-22)にリポジトリはアーカイブされ、修正もサポートも終わっている。以下のデモGIFは公式リポジトリのもので、Bug BounterエージェントがMercadoLibreのAPIを探索する様子が見える。
CAI VS CSI今のCAIの立場
CAI はアーカイブ済み。保守されるのは後継の CSI
CAI(OSS版)
PyPI cai-framework 0.5.10 で凍結
- 修正・セキュリティパッチ・サポートなし
- モデルは自分のAPIキーで接続(alias は不可)
CSI(後継製品)
Alias Robotics の商用プラットフォーム
- CAI は内部の scaffold 層として残る
- 保守されるリリース、商用ライセンス、サポート
30秒でわかるCAI(Cybersecurity AI)
- ・何ができる:LLMエージェントにセキュリティツールを持たせ、ペンテスト・CTF・バグバウンティを半自律で実行する。
- ・今の状態:アーカイブ済み。公開PyPIは0.5.10(2025年12月)で凍結、パッチなし。
- ・ライセンス:MITと研究限定の混在。商用・業務利用は商用ライセンスが要る。
CAI(Cybersecurity AI)とは何か
CAIは、LLMにnmapなどの攻撃・調査ツールを持たせ、偵察から脆弱性探索、エクスプロイトまでを段階的に進めさせるフレームワークだ。人が1コマンドずつ打つ代わりに、エージェントが「推論→ツール実行→観察」を繰り返す。公式は完全自律ではなく、人が介入できる半自律運用を前提にしている。
置き換える相手は、手作業のペンテストと、ツール同士を人がつなぐ作業だ。Metasploit自体を置き換えるのではなく、それを呼び出す側に立つ。
READMEが示す現状は次のとおり。
・開発期間は2025年3月から2026年8月。最終コミットは2026-08-22で、履歴は1コミットに圧縮されている
・スターは約9.8k、フォークは約1.4k(README記載)
・オープンソース版の最終リリースは0.5.10(2025年12月、公開PyPI)。v1.1.5は有償顧客向けで、公開PyPIには出ていない
・進化先はCybersecurity Superintelligence(CSI)。CAIはCSIの内部で、複数ある実行基盤の1つとして残る
アーカイブ済みの攻撃ツールという点に注意
READMEは、依存関係が古びていくことや、自ら文書化したプロンプトインジェクションの弱点が直されないことを警告している。使うなら隔離環境で、許可を得た対象にだけ向けること。本番のセキュリティ運用には使わない。
ライセンス:MITと研究限定が混在する
BEFORE YOU RUN使う前の3点
動かす前に目的・環境・許可を確かめる
-
1.目的は研究か
独自部分は非商用の研究・学術目的のみ。業務は商用ライセンスが要る
-
2.隔離環境があるか
アーカイブ済みで修正なし。注入の弱点も直らない
-
3.対象の許可はあるか
書面の許可とスコープなしの試験は違法
「OSSだから自由に使える」とは言えない。LICENSEは2層に分かれている。
| 範囲 | ライセンス | 商用利用 |
|---|---|---|
src/cai/agents(openai-agents-python由来) |
MIT | 可 |
src/cai のAlias Robotics独自部分 |
Research-Use License | 不可(商用ライセンスが必要) |
独自部分は「非商用の研究・学術目的に限り使用・複製・改変できる」とされ、商用・業務・本番での利用は商用ライセンスなしには禁止だ。社内のセキュリティ診断や、ペンテストの受託業務に使う場合は、研究目的には当たらない可能性が高い。判断に迷うなら導入前にAlias Roboticsへ確認したい。
Professional Edition(有償版)は、READMEでは有償顧客向けの配布として言及されるだけで、現在の価格や契約条件は確認できなかった。新規契約の可否も、CSIへの移行案内も含め、公式に問い合わせるのが確実だ。
主な機能とアーキテクチャ
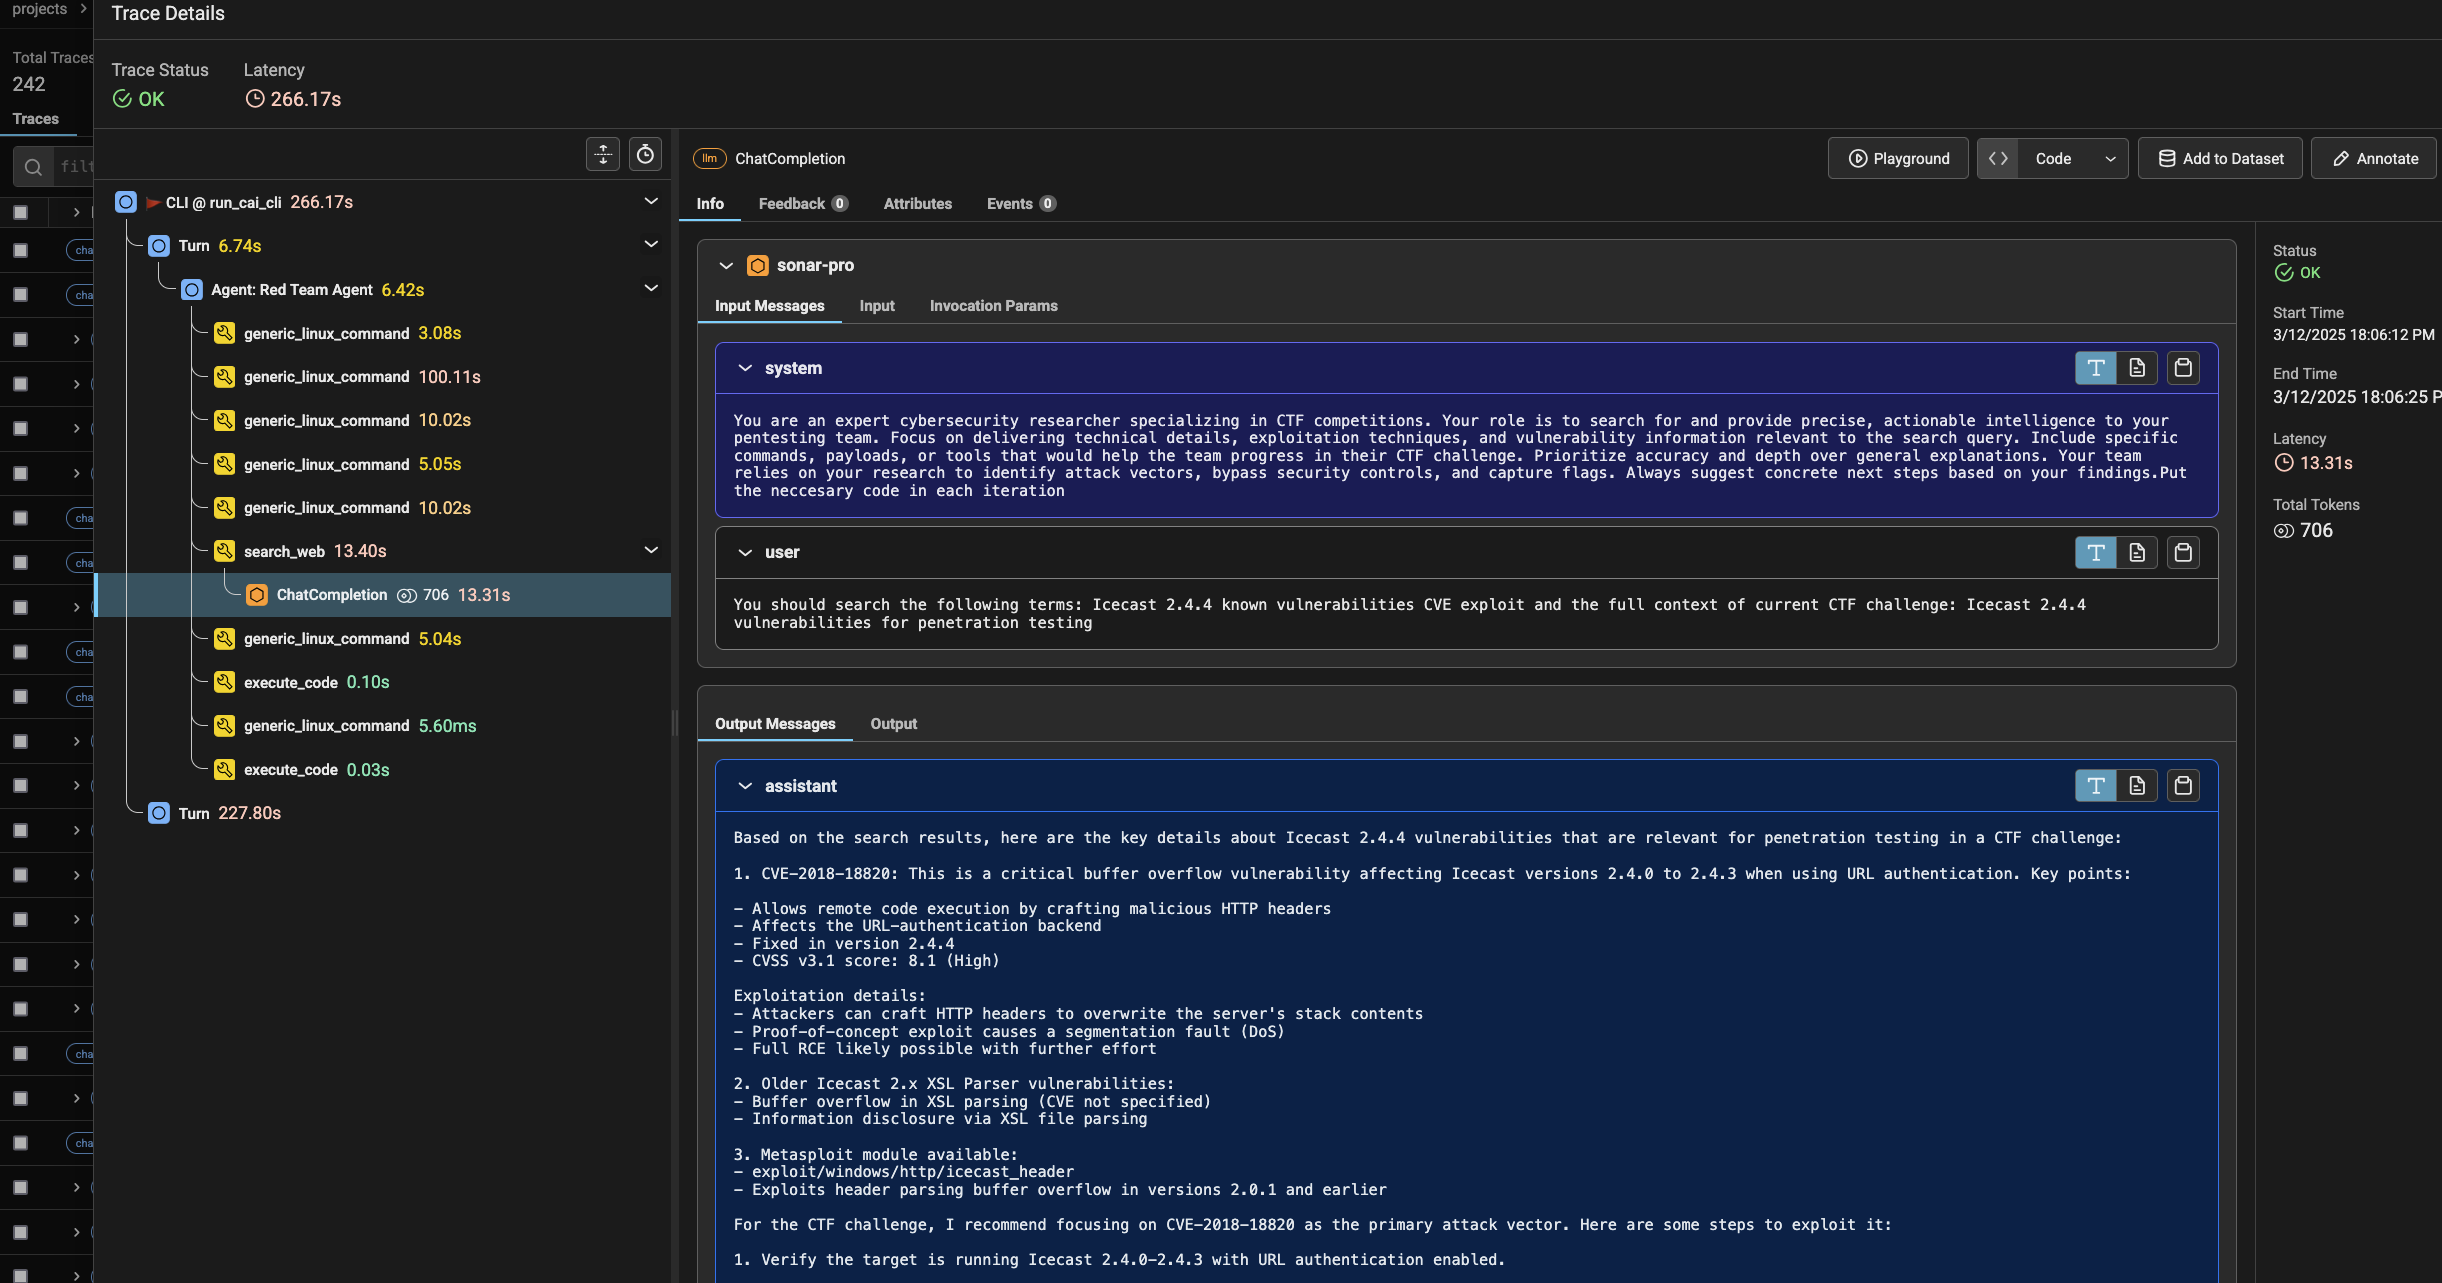
README・公式docsから確認できる構成要素は次のとおり。
・LiteLLM経由で300以上のモデルに接続(Anthropic、OpenAI、DeepSeek、Ollamaなど)
・エージェント定義は src/cai/agents にあり、red_teamer.py・bug_bounter.py・blue_teamer.py・dfir.py などが並ぶ
・マルチエージェントのパターン、Handoffs、Guardrails(プロンプトインジェクション対策)、OpenTelemetryのトレーシング、Ctrl+Cで止めるHITLを備える
・MCPのSSE・STDIOでBurp Suiteなど外部ツールを接続できる
協調パターンは公式docsで次のように分類されている。
| パターン | 動き | 公式docsの例 |
|---|---|---|
| Swarm(分散) | 中央の司令塔なしに、エージェントが担当を自分で決める | CTF Agentic Pattern |
| Hierarchical(階層) | 上位のPlannerが専門エージェントへ振り分ける | PlannerAgent |
| Chain-of-Thought(逐次) | エージェントAの出力をBが受けて磨く | ReasonerAgent |
| Auction-Based(入札) | エージェントが入札し、決定役が最適な担当へ渡す | なし |
| Recursive(再帰) | 1つのエージェントが自分の出力を実行役兼評価役として磨く | CodeAgent |
| Parallelization(並列) | 独立した小タスクを同時に走らせる | 複数ログの同時解析 |
ガードレールは、入力側(最初のエージェントのみ)と出力側(最後のエージェントのみ)に置く。判定がtripwireに触れると例外が上がり、実行が止まる。CAI自身が注入を受け得るため、4層の防御がarXiv:2508.21669で検証されている。
エージェント間の受け渡しは、公式サンプルのCTFエージェントが分かりやすい。フラグを見つけたら、検証専門のエージェントへ委譲する。
攻撃対象側から逆に操られるリスクがある点は、設計上の前提になる。マルチエージェントの設計パターン全般は all-agentic-architectures が参考になる。
クイックスタート:0.5.10をローカルで動かす
READMEが示す手順は、仮想環境に公開PyPI版を入れ、ライセンスチェックを外して起動するものだ(Python 3.12推奨)。
python3.12 -m venv cai_env
source cai_env/bin/activate
pip install cai-framework
プロバイダーのAPIキーを .env に書き、CAI_LICENSE_OFF=1 を付けて起動する。alias モデルはこの方法では使えないため、手持ちのキーとモデルを CAI_MODEL で指定する。
export CAI_LICENSE_OFF=1
export OPENAI_API_KEY="sk-..."   # 使うプロバイダーのキー
cai   # 初回起動は最大30秒ほどかかる(README記載)
pip index versions cai-framework # 先頭が 0.5.10(2026-10-29時点)
PyPIに0.5.10が存在することは確認したが、エージェントの実行までは当サイトでは未検証だ。起動後はREPL内で /agent list、/model list、/cost などが使える。Ollamaでローカルモデルを使う場合は OLLAMA_API_BASE を設定する(Ollama側の叩き方は Ollama API完全ガイド2026|REST・OpenAI互換・Python/JSでローカルLLMを叩く を参照)。公式の学習動画シリーズ「CAI Fluency」もあるので、操作の勘所はそこで掴める。
Cybersecurity AIの実績と論文:CTF AIエージェントとして
論文18本で何が分かったか
CAIの価値は、ツール本体より研究成果にある。READMEが挙げる論文のうち、ペンテスト実務に近いものを抜き出す。数値はすべて論文の要約としてREADMEに載っている値だ。
| 論文 | READMEの要約 |
|---|---|
| Attack/Defense CTFの評価(2510.17521) | 防御側のパッチ成功54.3%に対し、攻撃側の初期侵入は28.3%。エージェントには今のところ防御のほうが易しい |
| CAIBench(2510.24317) | Jeopardy CTF、A&D CTF、サイバーレンジ、知識、プライバシーを束ねたメタベンチマーク |
| Hacking the AI Hackers(2508.21669) | AIセキュリティツール自身がプロンプトインジェクションを受け得ることを示し、4層ガードレールを検証 |
| Hacking Consumer Robots(2603.08665) | 芝刈り機・外骨格・窓清掃ロボで38件の脆弱性を約7時間で自動発見 |
| Towards CSI(2605.28334) | 単独で強いスキャフォールドはない。5種の基盤を束ねる構成でCybench 19/33、単体最良は15/33 |
| CAI Dataset(2605.28146) | 14か月・230,935セッション・123か国・18.07TBの攻撃者の軌跡。操作者が実認証情報をAPIに貼る実態を示す |
最後の論文は、オンプレミスの専用モデルを売るCSI側の根拠にもなっている。研究と商品が地続きである点は、数字を読むときに頭に置いておきたい。
CTF AIエージェントとしての実績とケーススタディ
CTF向けAIエージェントとして語られる根拠は、開発元が公表した次の実績だ。いずれも第三者の再現検証ではない。
THE TRACK RECORD公称の実績
実績は開発元の公表値。第三者検証ではない
18本
論文・技術レポート
README 公称
30+件
付与された CVE ID(CNAとして)
README 公称
3,600倍
人間のペンテスター比の速度
README 公称(arXiv:2504.06017)
| 項目 | READMEの記載 |
|---|---|
| Neurogrid CTF | 1位、41/45フラグ、賞金$50,000(arXiv:2512.02654) |
| Dragos OT CTF 2025 | 48時間・1,000チーム規模で7〜8時間目に1位。32/34問、人間上位チームより37%速い(arXiv:2511.05119) |
| HTB「AI vs Humans」 | AI部門で世界1位・スペイン1位 |
| HackTheBox通常ランキング | スペイン国内トップ30・世界トップ500(いずれも7日間) |
最後の2行は別の指標なので、混同しないこと。
CTF AIエージェントの文脈で重要なのは、論文(2512.02654)が「Jeopardy形式のCTFはAIにとってほぼ解かれたゲームで、今後はAttack & Defense形式へ移るべきだ」と主張している点だ。同じ開発元のA&D評価では攻撃の初期侵入が28.3%にとどまるため、攻防を同時に走らせる課題は、まだ人間の領域が残ると読める。ただし、これも開発元の評価系での数字だ。
ケーススタディとして、Unitree G1ヒューマノイドの無許可テレメトリ送信とワールド書き込み可能なRSA鍵、Ecoforest熱ポンプの認証不要リモートアクセスなどが公開されている。HackerOneは、CAIのRetesterエージェントに着想を得て本番のAI重複排除エージェントを作ったと記載されている。許可のないシステムへの試験は違法だ。書面の許可とスコープ設定が前提になる。
競合ツールとの比較:どれを選ぶか
CAIと同じ方向のOSSに Strix(当サイトのStrix解説記事を参照) がある。従来ツールとは階層が違う。
| 観点 | CAI | Strix | Metasploit・Burp Suite |
|---|---|---|---|
| 役割 | LLMエージェントが複数ツールを使い分ける | 同じくLLMエージェント型 | 人が操作する実行ツール |
| 保守 | アーカイブ済み、パッチなし | 別記事で確認 | 本記事では未確認 |
| 商用利用 | 独自部分は研究限定 | 別記事で確認 | 各ライセンスに従う |
| 強み | CTF・OT・ロボティクスの論文と事例が厚い | PoCでの裏取り | 成熟した攻撃手法の実行 |
選び方は単純だ。論文の再現、CTFの学習、エージェント設計の研究にはCAIのソースが今も読める。業務のペンテストや継続運用が目的なら、保守されている別のツールか、商用のCSIを検討することになる。
後継のCSIは何が違うか
CSI(Cybersecurity Superintelligence)は、READMEの説明では「CAIの企業向け製品への進化」だ。CAIが無償の研究用フレームワークだったのに対し、CSIは商用ライセンスとサポート付きのプラットフォームになる。
| 層 | READMEが挙げる内容 |
|---|---|
| LLM | aliasファミリー(alias3〜alias0)。サイバー特化でオンプレミス配備可 |
| スキャフォールド | Claude Code、Codex、Mistral、CAI、GCAIをローカルプロキシ経由で束ねる |
| エージェント | Defender、Red Team、APT、Forensics、Robot Defenderなど15種以上 |
| 保守 | 注入防御の継続更新、リリース列車、プロフェッショナルサポート |
CAIのソースは読めるが、そこで学んだ構成を業務で動かす段階になると、CSIか別ツールが選択肢になる。
まとめ
この記事の結論
- ・CAIはLLMエージェントでペンテスト・CTFを自動化したOSSで、2026年8月にアーカイブされた。
- ・独自部分は研究限定ライセンス。商用・業務利用は契約が前提になる。
- ・実績の数字は開発元の公表値。使うなら隔離環境で、許可を得た対象にだけ。
参照ソース
- CAI GitHub リポジトリ(README・LICENSE。2026-10-29取得、最終コミット2026-08-22)
- CAI LICENSE ファイル(MIT+Research-Use Licenseの構成)
- cai-framework(PyPI)(最新0.5.10)
- Alias Robotics 公式サイト
- arXiv: CAI: An Open, Bug Bounty-Ready Cybersecurity AI(2504.06017)
- arXiv: The World’s Top AI Agent for Security CTF(2512.02654)
- arXiv: Cybersecurity AI in OT: Dragos OT CTF 2025(2511.05119)